NIS 2 en France : Le Référentiel Cyber France (ReCyF) précise enfin les règles du jeu !
Définition : la directive NIS 2 (sécurité des réseaux et des systèmes d’Information) vise à renforcer le niveau de cybersécurité des tissus économique et administratif des pays membres de l’UE.
Objectif : protéger les systèmes d’information face aux cybermenaces.
La transposition de la directive NIS 2 prend forme concrètement. Le ReCyF (version 2.5 de mars 2026) détaille ce que l’ANSSI attend exactement des entreprises assujetties. Fini la théorie, place à la pratique !
Que faut-il retenir de ce référentiel ?
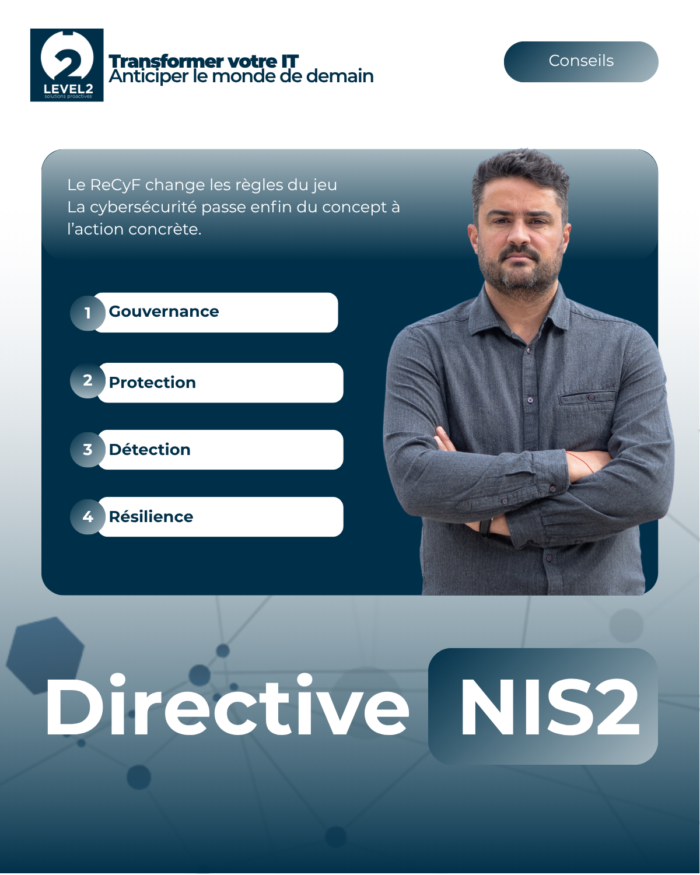
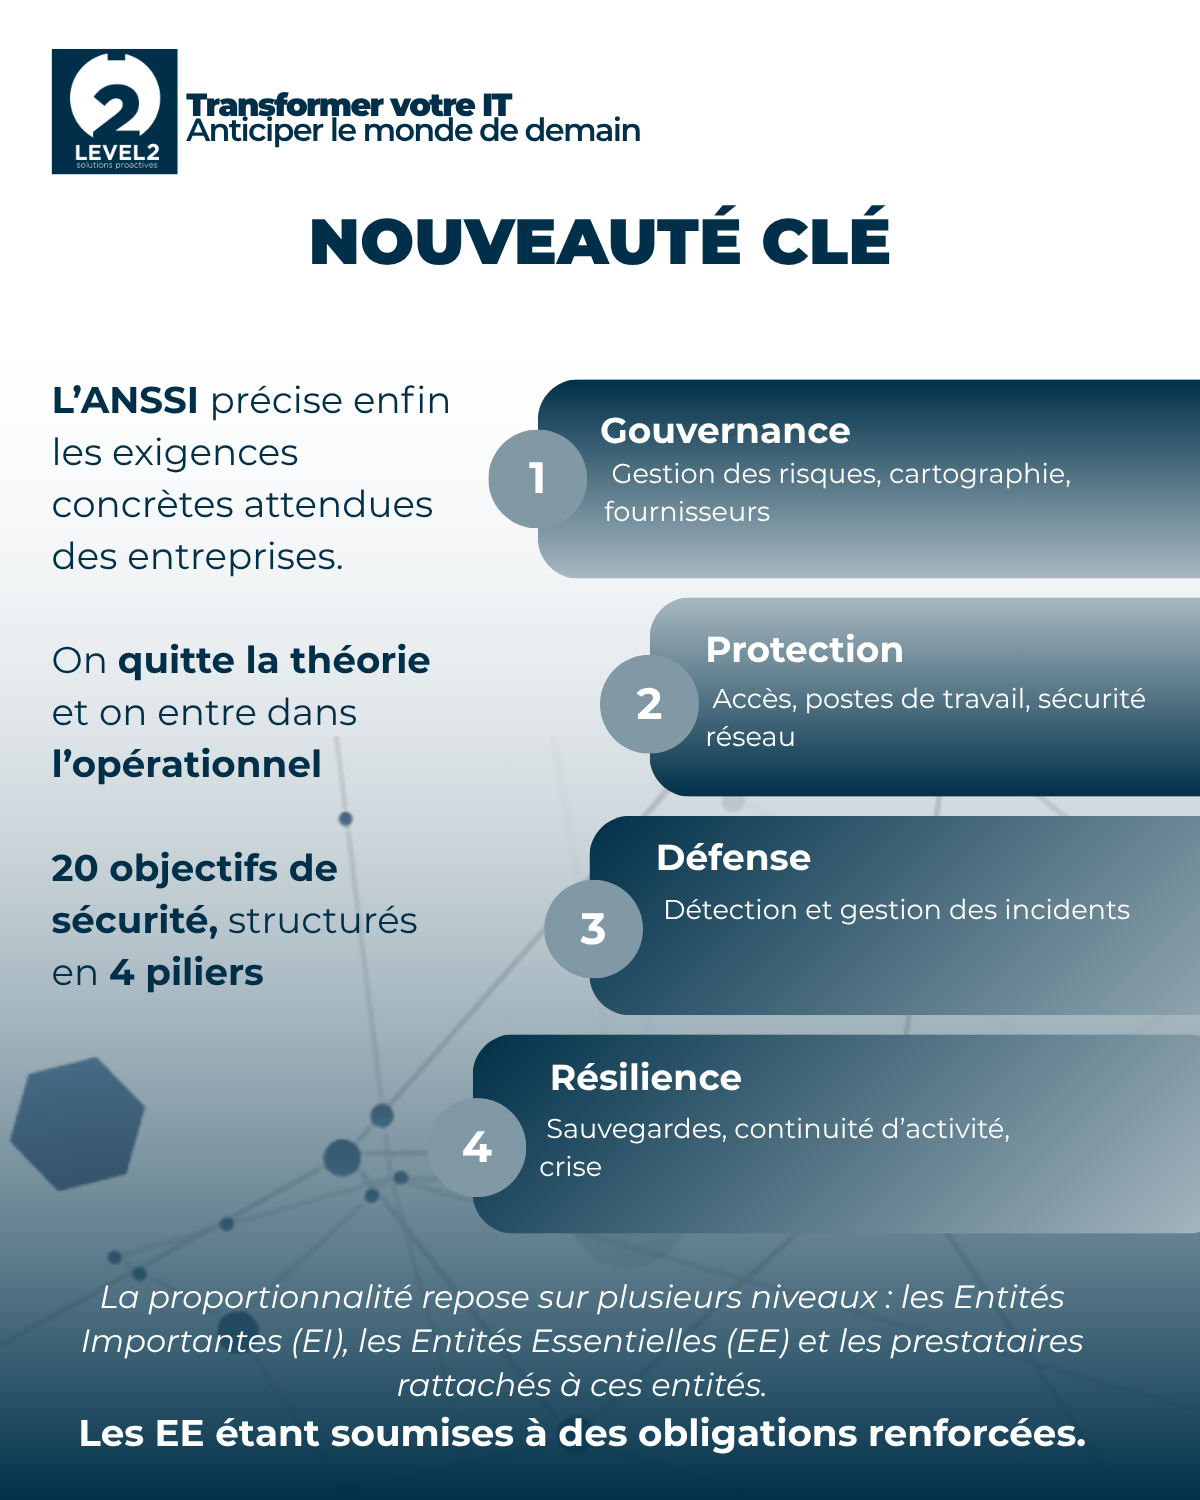
L’ANSSI précise enfin les exigences concrètes attendues des entreprises. On quitte la théorie et on entre dans l’opérationnel
Il est structuré autour de 20 Objectifs de Sécurité, répartis en 4 grands piliers vitaux :
- Gouvernance : Cartographie, gestion des risques et maîtrise de vos fournisseurs.
- Protection : Contrôle des accès, sécurité des postes et filtrage réseau.
- Défense : Détection et gestion des incidents de sécurité.
- Résilience : Continuité d’activité, sauvegardes et gestion de crise.
La notion clé : La Proportionnalité. Le ReCyF fait une vraie distinction entre les Entités Importantes (EI) et les Entités Essentielles (EE). Si les 15 premiers objectifs s’appliquent à tous, les objectifs 16 à 20 (approche par les risques, audits réguliers, supervision avancée des logs) sont exclusivement réservés aux EE.
Ce qui change vraiment
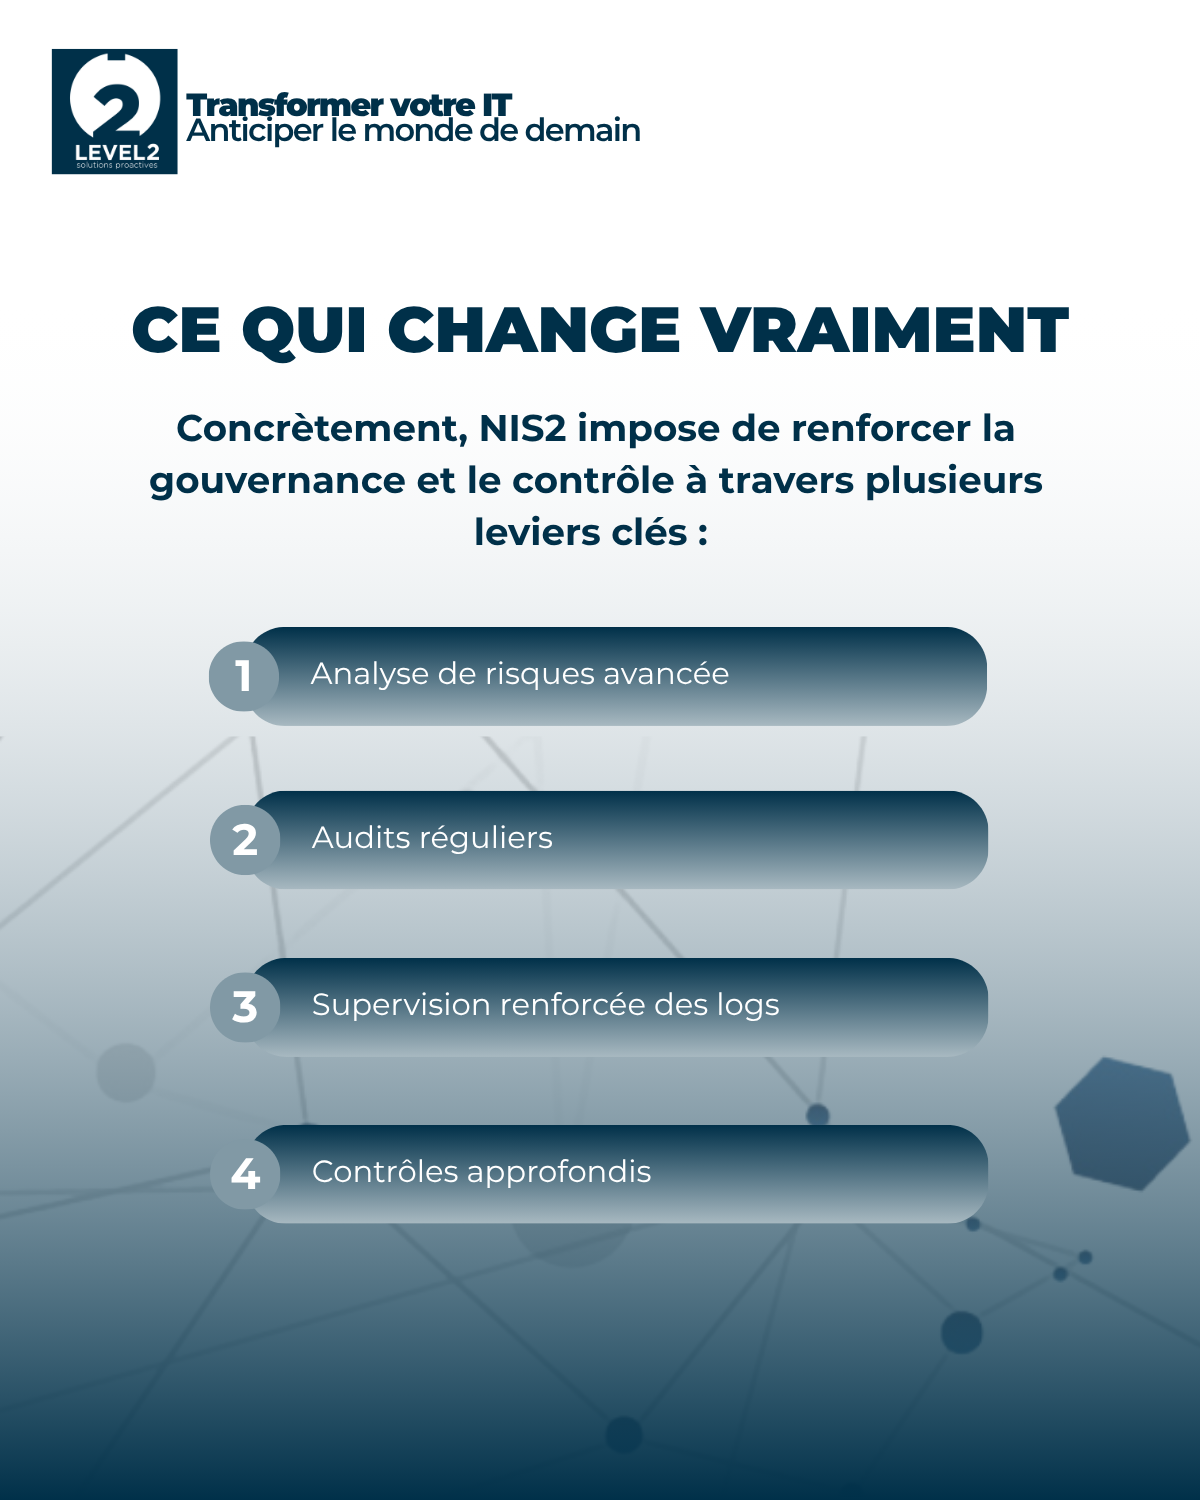
Concrètement, NIS2 impose de renforcer la gouvernance et le contrôle à travers plusieurs leviers clés :
- Analyse de risques avancée
- Audits réguliers
- Supervision renforcée des logs
- Contrôles approfondis
Comment se préparer ?
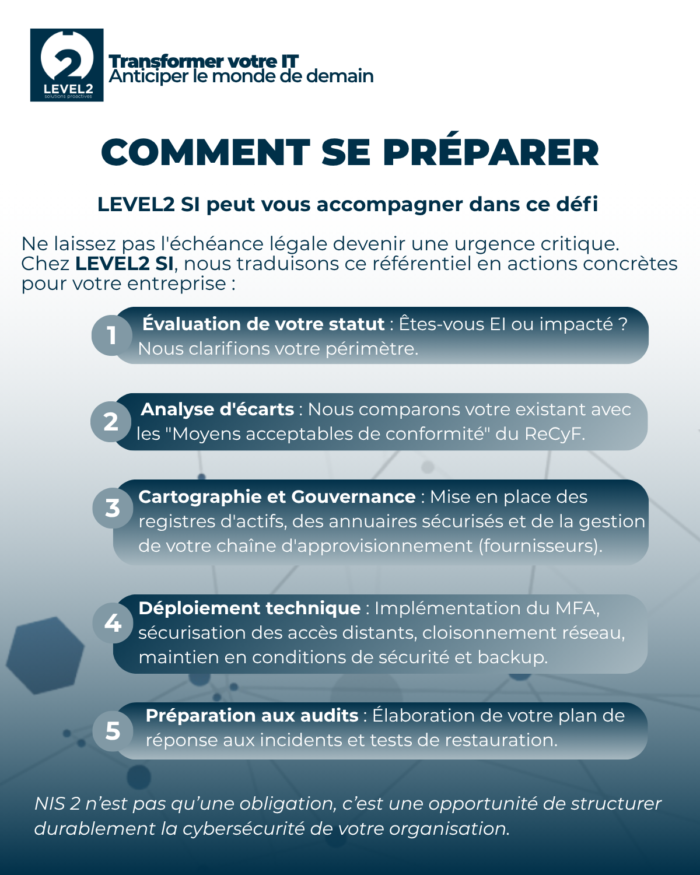
LEVEL2 SI peut vous accompagner dans ce défi
Ne laissez pas l’échéance légale devenir une urgence critique. Chez LEVEL2 SI, nous traduisons ce référentiel en actions concrètes pour votre entreprise :
1. Évaluation de votre statut
Entité Essentielle ou Importante ? Nous analysons votre activité, votre taille et votre secteur pour déterminer avec vous votre périmètre exact au regard de NIS 2.
2. Analyse d’écarts (Gap Analysis)
Nous confrontons votre existant aux « Moyens acceptables de conformité » du ReCyF, afin d’identifier précisément ce qui est déjà en place et ce qu’il reste à corriger.
3.Cartographie et Gouvernance
Nous structurons vos registres d’actifs, vos annuaires sécurisés et le suivi de vos fournisseurs (chaîne d’approvisionnement), pour que chaque responsabilité soit clairement définie.
4.Déploiement technique
Nous mettons en œuvre le MFA, la sécurisation des accès distants, le cloisonnement réseau et le maintien en conditions de sécurité, avec un impact limité sur votre activité au quotidien.
5.Préparation aux audits
Nous construisons votre plan de réponse aux incidents et réalisons vos tests de restauration, pour que vous soyez prêt le jour où l’on vous demandera de prouver votre conformité.
Level2 SI vous accompagne sur ce sujet
Chez Level2 SI, nos clients sont accompagnés par Christophe Maillan pour se préparer à la directive NIS 2 avant que l’échéance ne devienne une urgence : évaluation de votre statut (Entité Essentielle ou Importante), analyse des écarts avec le ReCyF, mise en place des mesures de gouvernance, de protection, de défense et de résilience, et sensibilisation de vos équipes pour les impliquer dans cette démarche.
Cet accompagnement part d’un constat simple : avec le ReCyF publié par l’ANSSI, on quitte la théorie pour entrer dans l’opérationnel, et beaucoup d’entreprises ignorent encore ce qui est réellement attendu d’elles. Nous commençons donc par déterminer votre périmètre et comparer votre existant aux « Moyens acceptables de conformité » du ReCyF (20 objectifs de sécurité, structurés en 4 piliers), pour objectiver les écarts avant d’agir.
Sur cette base, nous cartographions vos actifs, structurons votre gouvernance et le suivi de vos fournisseurs, puis déployons les protections adaptées (MFA, sécurisation des accès distants, cloisonnement réseau, sauvegardes), en tenant compte des contraintes propres à votre secteur d’activité. Enfin, nous préparons vos audits avec un plan de réponse aux incidents et des tests de restauration, pour que chaque collaborateur devienne acteur de la cybersécurité plutôt qu’une source de risque involontaire.
Pour aller plus loin : découvrez notre accompagnement en cybersécurité et en infogérance, nos solutions de sauvegarde de données, ainsi que les bons réflexes à adopter dans les premières minutes après une cyberattaque.
N’attendez pas que l’échéance devienne une urgence critique !
Contactez-nous pour un audit gratuit de votre environnement IT.