Ce que la CNIL change pour vos usages de l’IA.
L’intelligence artificielle générative s’est invitée dans le quotidien de la plupart des entreprises mais son usage soulève une question que peu de dirigeants maîtrisent vraiment : que devient une donnée personnelle une fois qu’elle est entrée dans un outil comme ChatGPT ou Copilot ? La CNIL a publié ses recommandations pour clarifier l’articulation entre IA générative et RGPD.
Voici ce qu’il faut en retenir, sans jargon juridique.
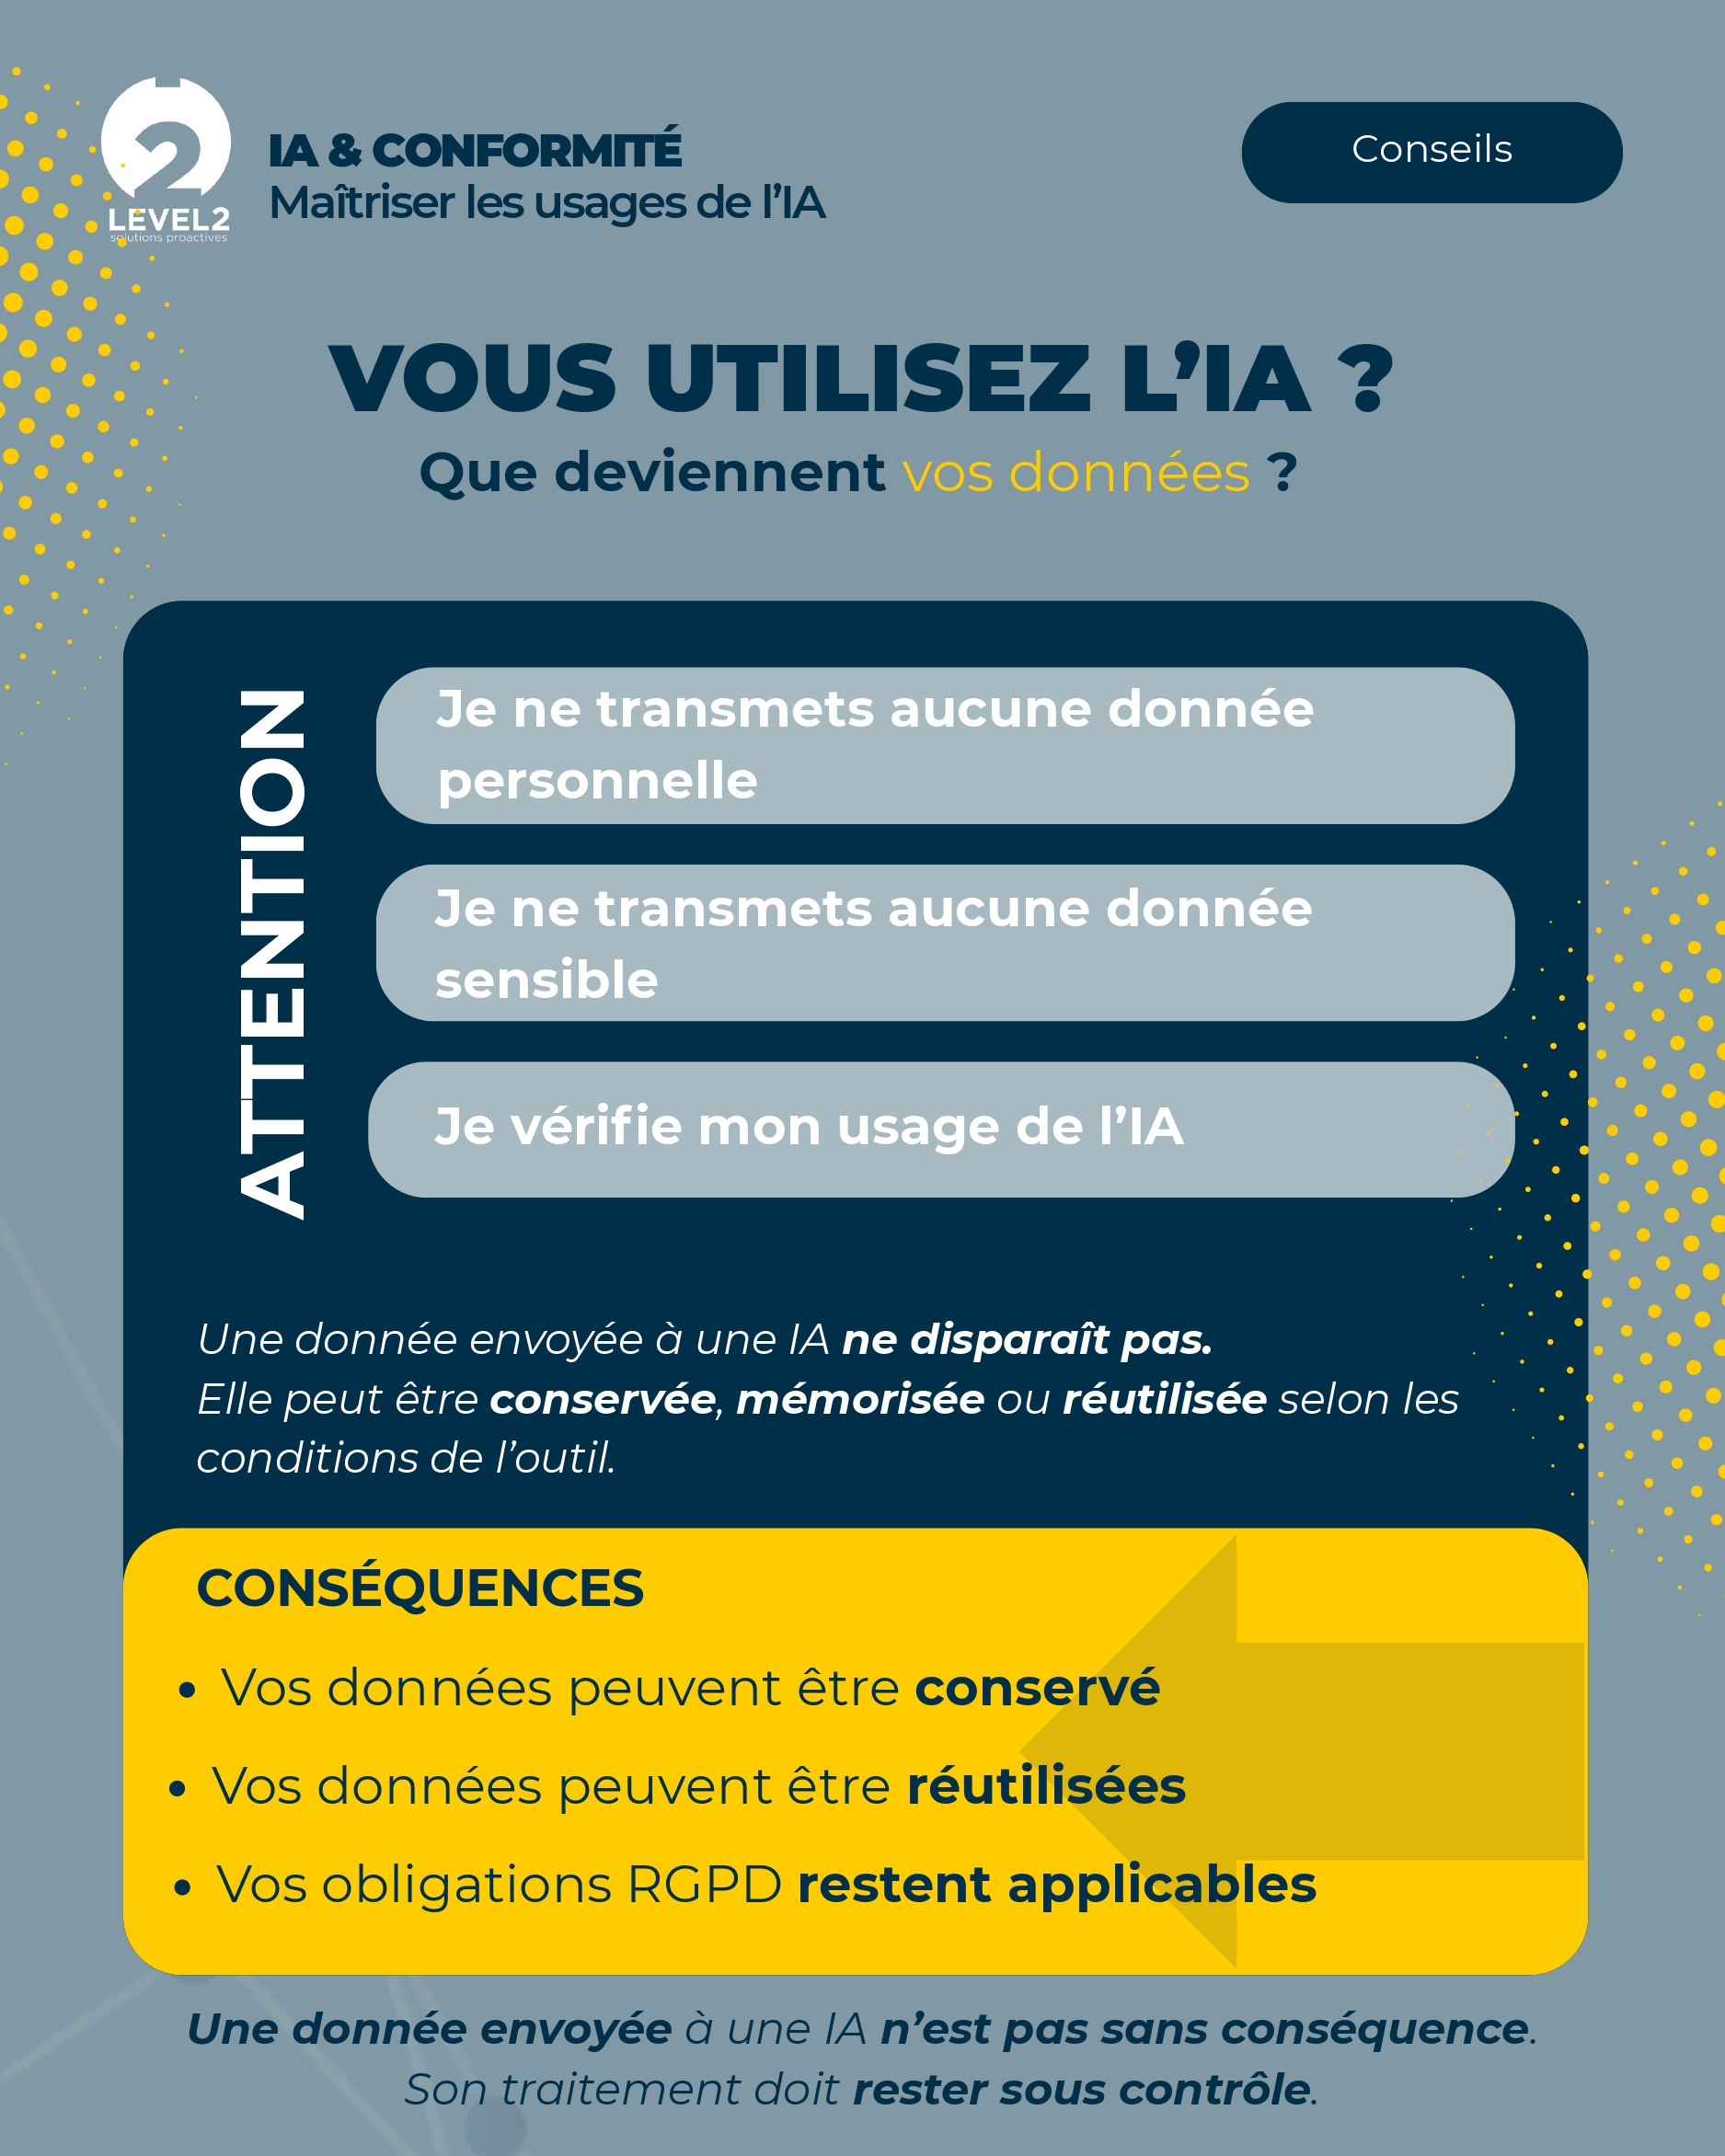
Vous utilisez l’IA : Que deviennent vos données ?
Ce que dit la CNIL sur l’IA générative et les données personnelles
L’information des personnes concernées. Lorsque des données personnelles servent à entraîner un modèle d’IA ou sont potentiellement mémorisées par celui-ci les personnes concernées doivent en être informées. La CNIL admet qu’une information générale suffit souvent, en particulier lorsque les données proviennent de tiers et qu’un contact individuel n’est pas réalisable en pratique.
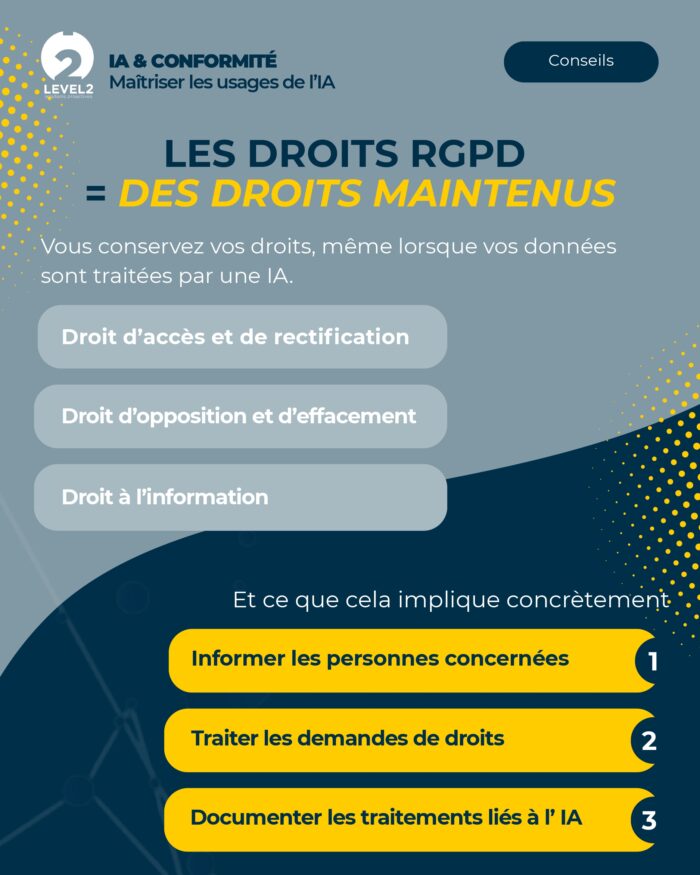
L’exercice des droits. Vos interlocuteurs (clients, prospects, salariés) conservent leurs droits d’accès, de rectification, d’opposition et d’effacement sur les données traitées par un système d’IA. La CNIL reconnaît que des difficultés pratiques peuvent justifier des aménagements des délais adaptés, par exemple mais cela ne dispense pas de traiter ces demandes.
Conséquences :
- Vos données peuvent être conservé
- Vos données peuvent être réutilisées
- Vos obligations RGPD restent applicables
Une donnée envoyée à une IA ne disparaît pas. Elle peut être conservée, mémorisée ou réutilisée selon les conditions de l’outil.
Les principes RGPD appliqués à l’IA, en clair
Vous conservez vos droits, même lorsque vos données sont traitées par une IA.
La CNIL a précisé comment les grands principes du RGPD s’appliquent concrètement à l’IA générative :
1.Finalité
Pour un système d’IA à usage général, il suffit de décrire le type de système et ses cas d’usage prévisibles, plutôt que de lister chaque application future de façon exhaustive.
2. Minimisation
Une base d’entraînement volumineuse reste acceptable dès lors que les données manifestement inutiles ou disproportionnées en sont écartées en amont.
3. Conservation
Des durées de conservation longues peuvent se justifier, à condition que des mesures de sécurité appropriées soient mises en œuvre.
4. Réutilisation de données existantes
Des bases de données déjà collectées en ligne peuvent généralement être réutilisées pour entraîner un modèle, sous réserve que leur collecte initiale ait été licite.
La CNIL insiste par ailleurs sur l’intérêt d’une anonymisation la plus précoce possible des données, et encourage les solutions techniques innovantes pour éviter la divulgation d’informations confidentielles par les modèles.
IA et RGPD : le vrai problème n’est pas l’IA
La CNIL donne le cadre, à vous de l’appliquer
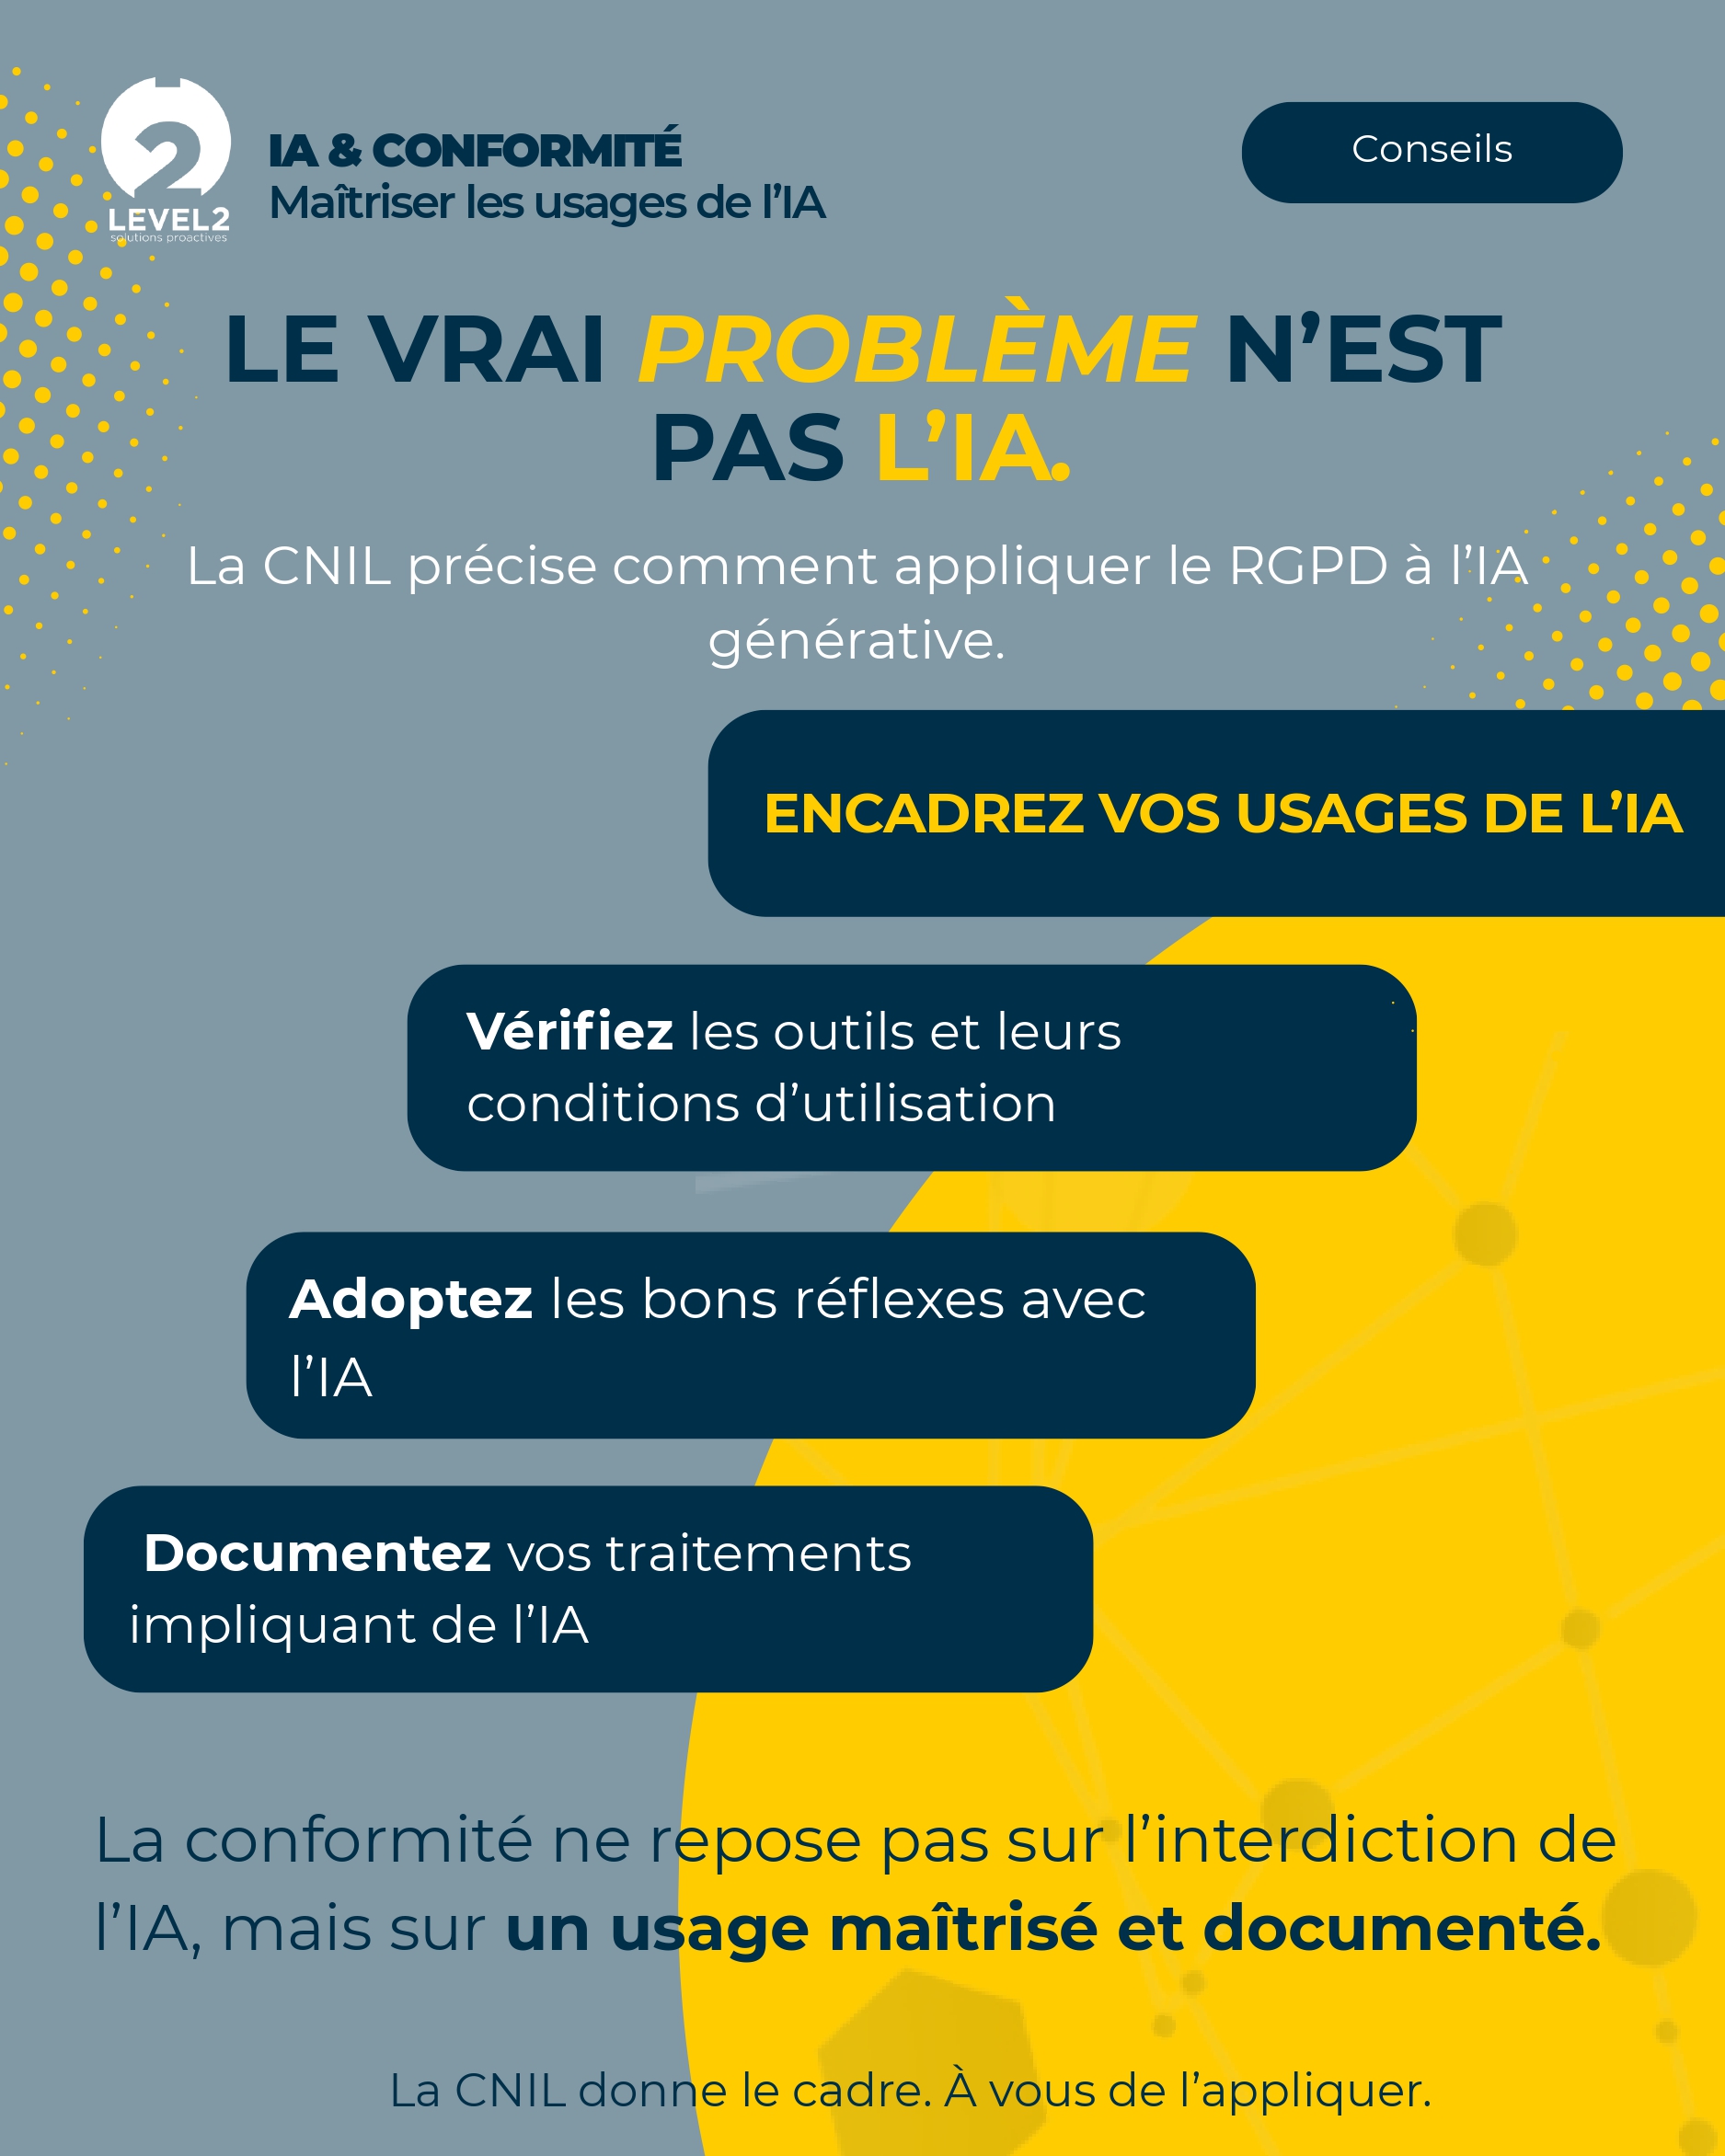
L’intelligence artificielle générative n’est pas incompatible avec le RGPD : ce qui pose problème, c’est la façon dont on l’utilise.
La CNIL précise comment appliquer le règlement à ces nouveaux outils, et la conformité ne repose pas sur l’interdiction de l’IA, mais sur un usage maîtrisé et documenté.
Concrètement, commencez par vérifier les outils que vous utilisez et leurs conditions d’utilisation, adoptez les bons réflexes au quotidien et documentez tous vos traitements impliquant de l’IA.
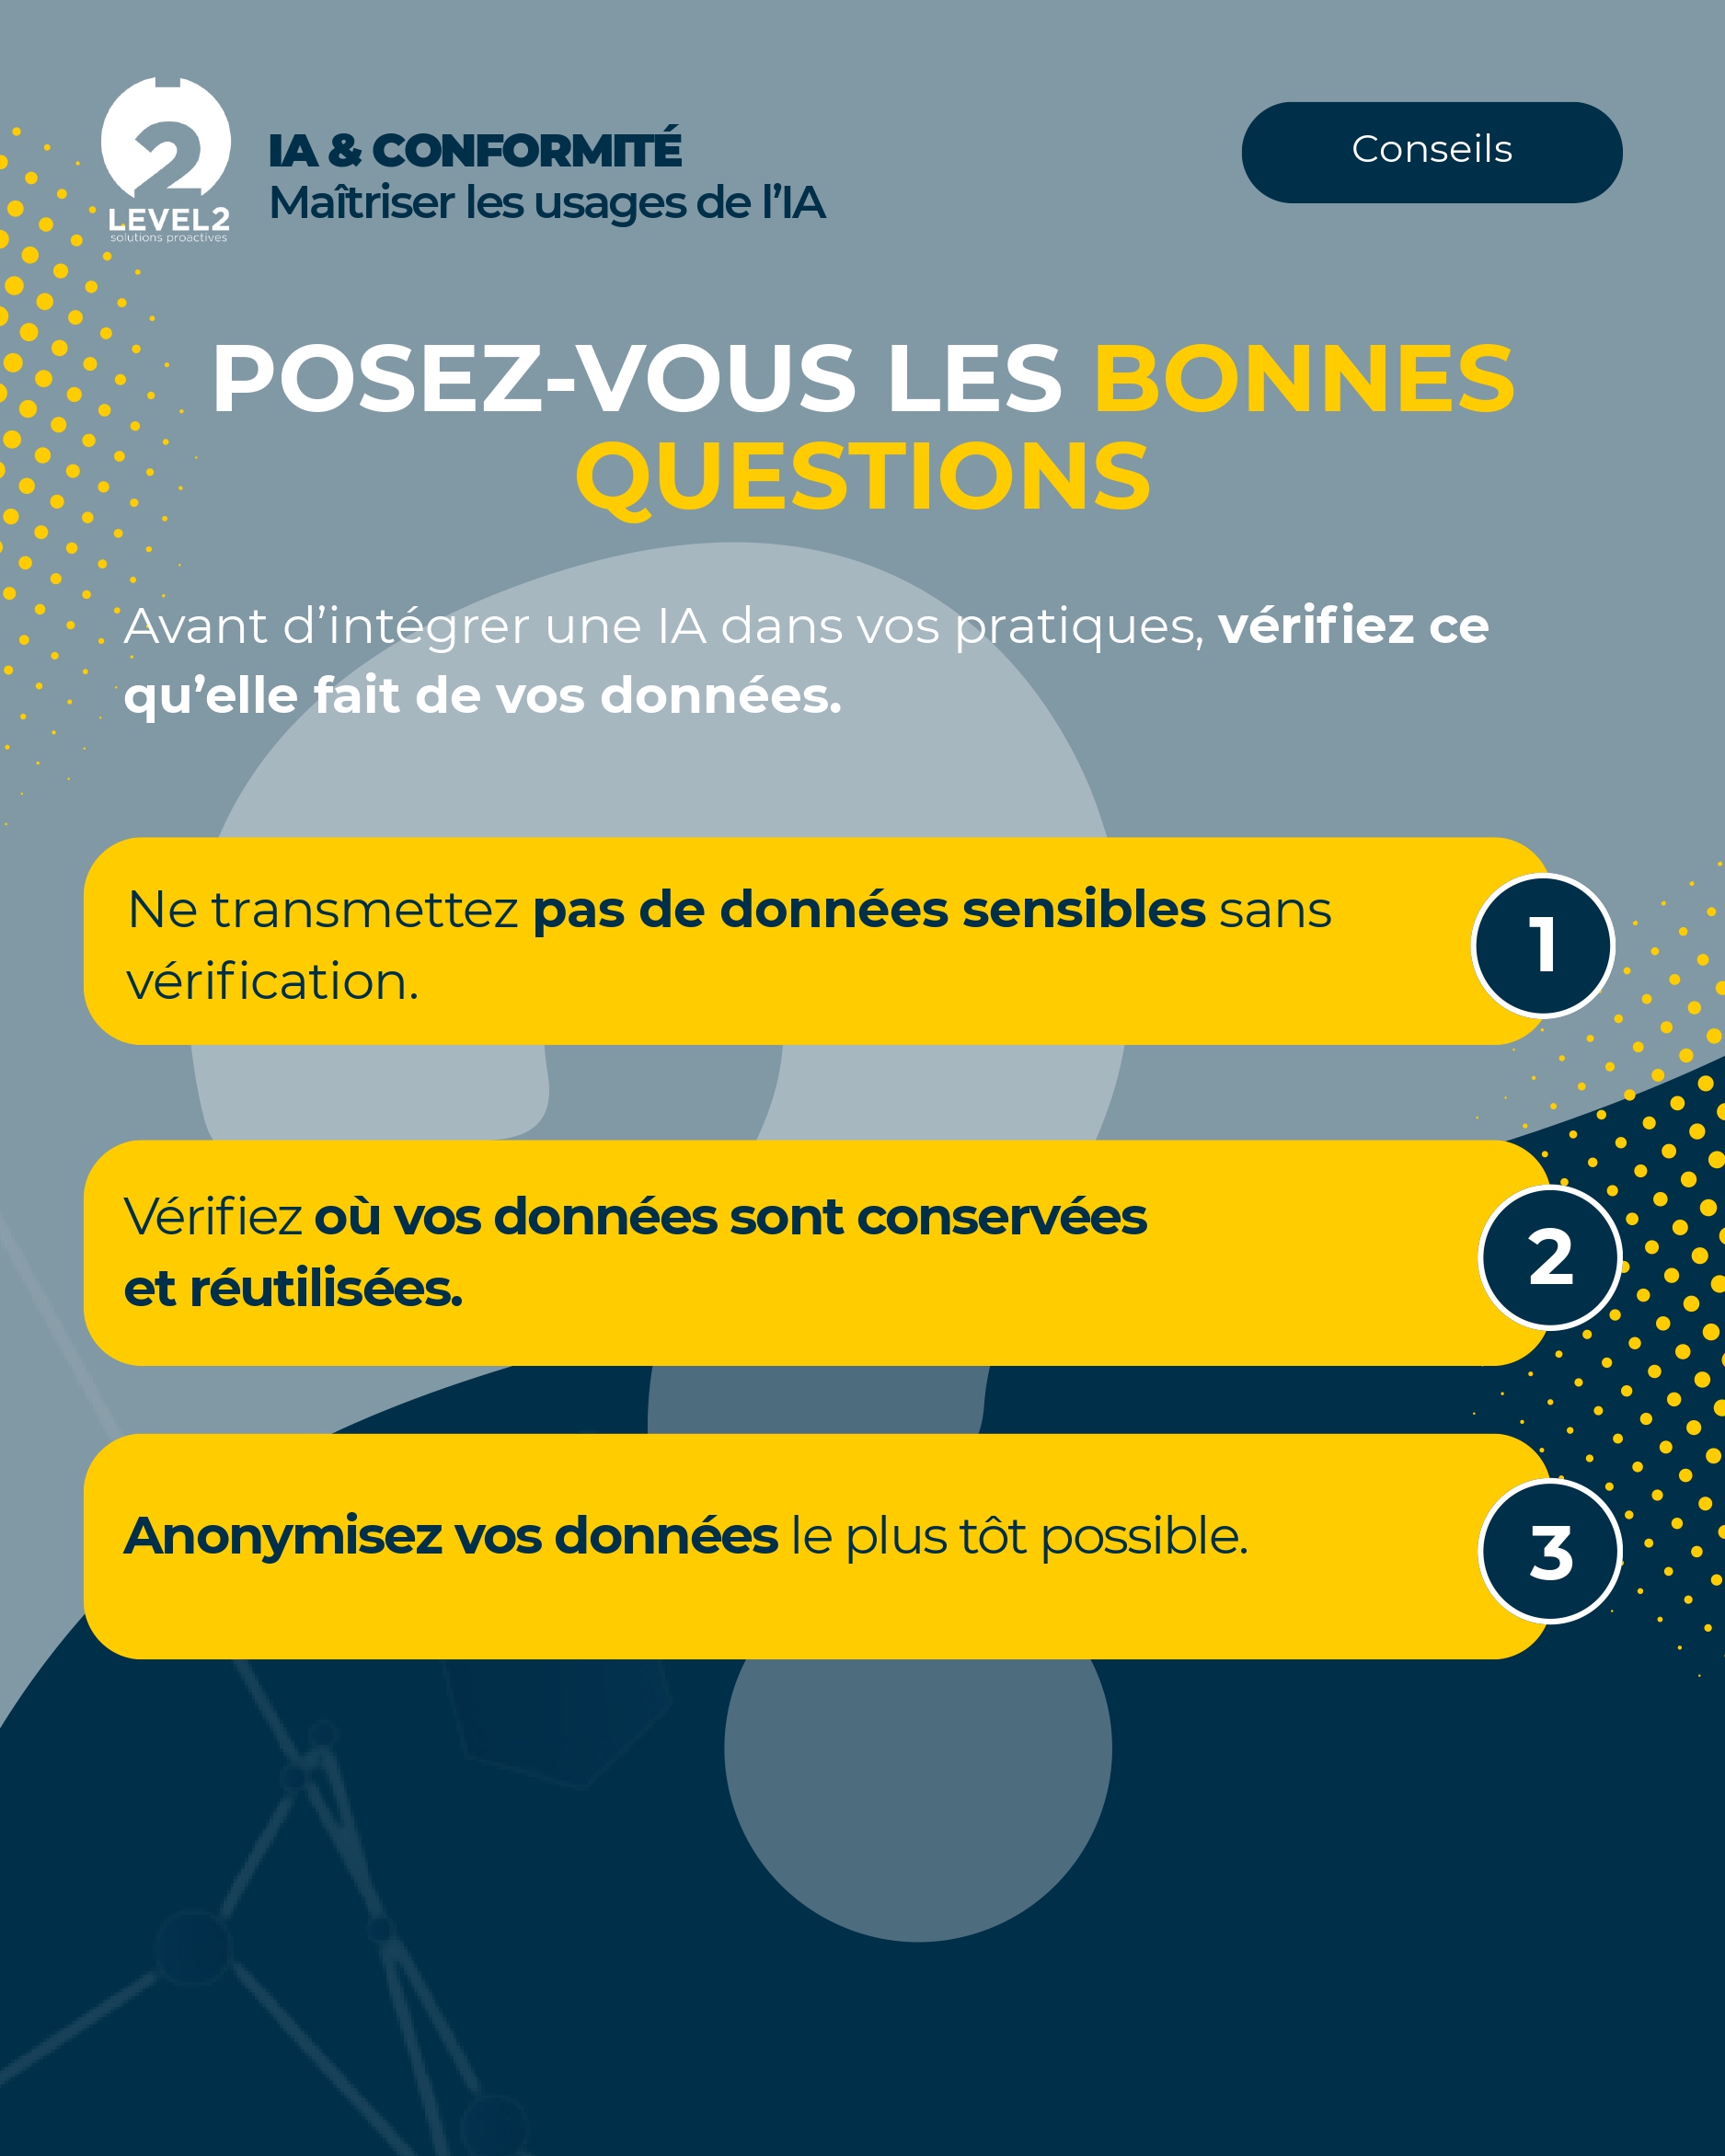
Avant d’intégrer une IA dans vos pratiques, posez-vous aussi les bonnes questions sur ce qu’elle fait de vos données : ne transmettez pas de données sensibles sans vérification, assurez-vous de savoir où vos données sont conservées et réutilisées, et anonymisez-les le plus tôt possible.
Level2 SI vous accompagne sur ce sujet
Chez Level2 SI, nos clients sont accompagnés par Christophe Maillan pour cadrer l’usage de l’IA générative avant qu’elle ne devienne un point de fragilité : vérification des outils et de leurs conditions d’utilisation, mise en place de règles claires et de bons réflexes, documentation des traitements impliquant de l’IA, et sensibilisation de vos équipes pour les responsabiliser face à ces enjeux.
Cet accompagnement part d’un constat simple : une donnée envoyée à une IA ne disparaît pas. Elle peut être conservée, mémorisée ou réutilisée selon les conditions de l’outil, et vos obligations RGPD restent applicables. Nous commençons donc par identifier précisément vos usages : outils d’IA utilisés, données personnelles ou sensibles transmises, pour objectiver les risques avant d’agir.
Sur cette base, des règles claires sont mises en place, en cohérence avec le cadre précisé par la CNIL : anonymisation des données le plus tôt possible, information des personnes concernées, traitement des demandes de droits et documentation des traitements. Enfin, vos équipes gagnent en visibilité sur ces enjeux, pour que chaque collaborateur devienne acteur de la cybersécurité plutôt qu’une source de risque involontaire.
C’est exactement ce type d’accompagnement que nous proposons chez Level2 dans le cadre de notre offre de DPO externalisé : un diagnostic de vos usages de l’IA au regard du RGPD, une politique interne adaptée à votre activité, et un suivi dans la durée à mesure que la réglementation évolue. Une question sur votre situation ?
Pour aller plus loin : comment rédiger une politique d’usage de l’IA en entreprise, ce que l’AI Act change pour votre entreprise, et comment notre service de DPO externalisé vous accompagne sur la conformité RGPD.
N’attendez pas que l’IA échappe au cadre pour décider de l’encadrer !
Contactez-nous pour un audit gratuit de votre environnement IT.