Qu’est-ce que le Shadow IA, concrètement ?
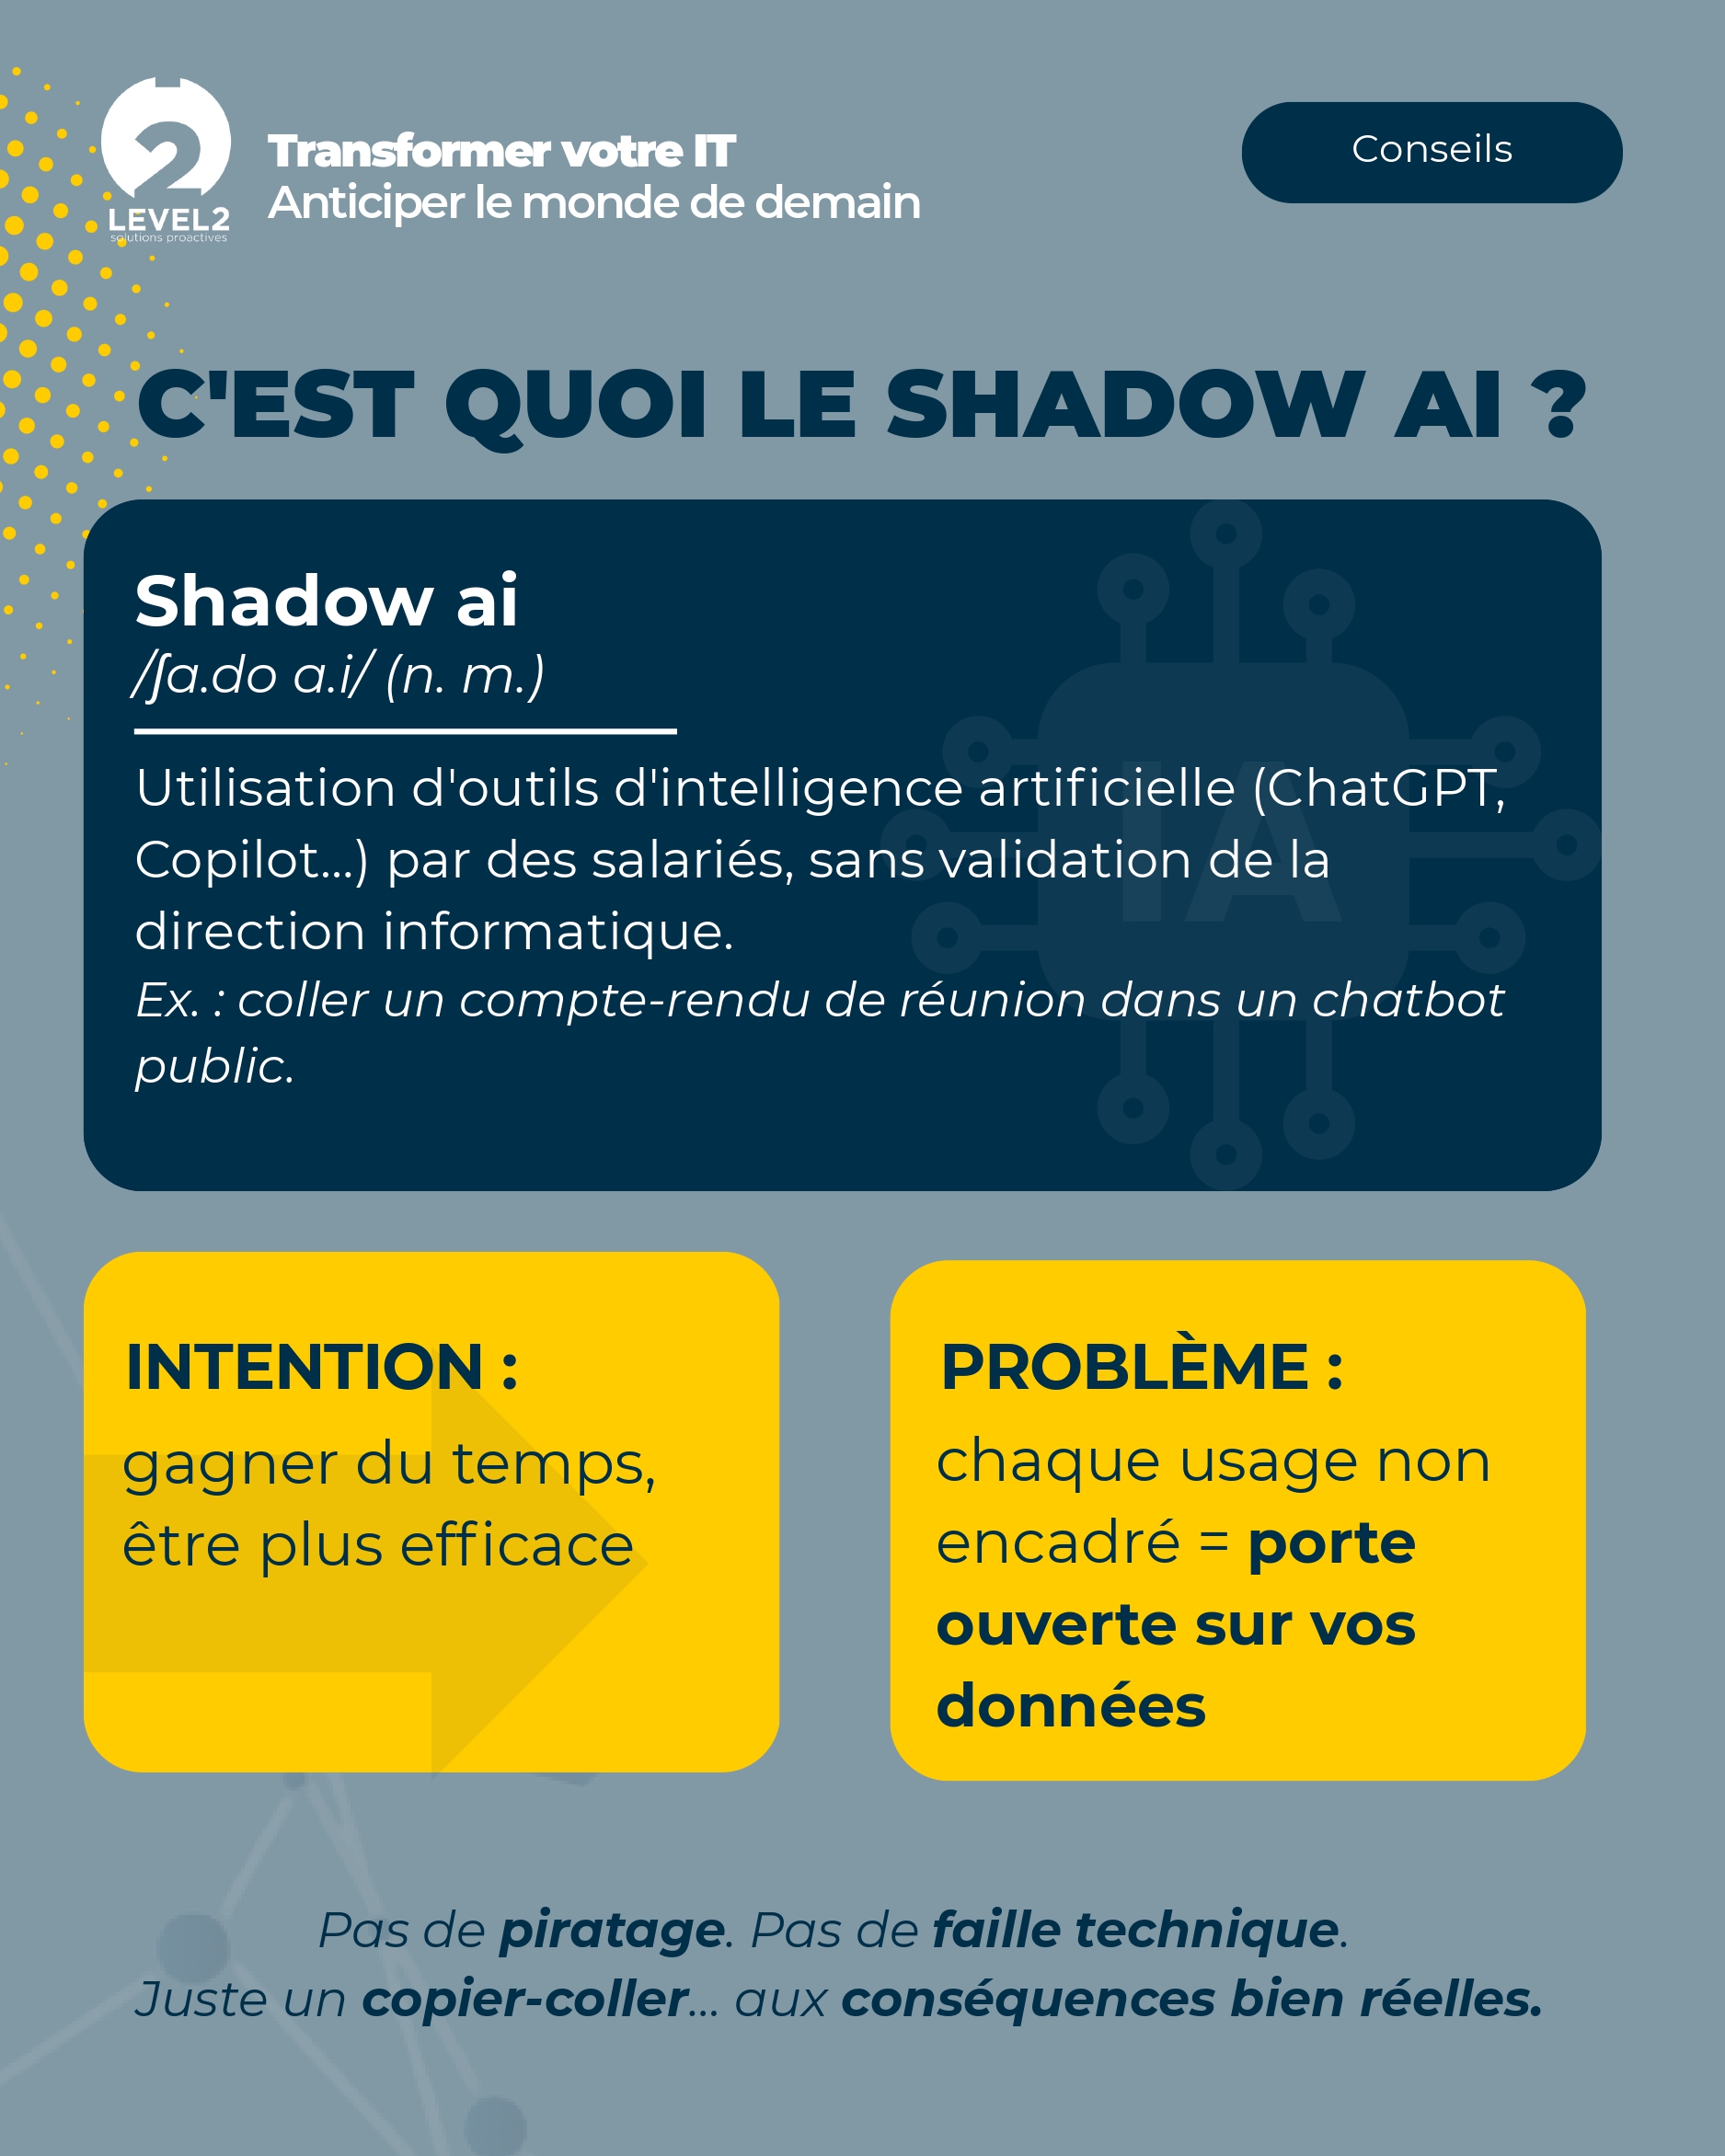
Selon Orange Cyberdefense, 90 % des entreprises ont aujourd’hui du « Shadow IA » sans forcément en avoir conscience. Le principe est simple : vos salariés utilisent des outils d’intelligence artificielle ChatGPT, Copilot, des générateurs d’images ou de code sans validation de la direction informatique, souvent avec de bonnes intentions (gagner du temps, être plus efficace). Le problème, c’est que chaque usage non encadré est une porte ouverte potentielle sur vos données.
DEFINITION : Utilisation d’outils d’intelligence artificielle (ChatGPT,;Copilot…) par des salariés, sans validation de la direction informatique.
Ex. : coller un compte-rendu de réunion dans un chatbot public.
Après le « Shadow IT » (les logiciels installés sans l’accord de l’IT), voici donc son petit frère technologique : le Shadow IA. Et il grandit vite.
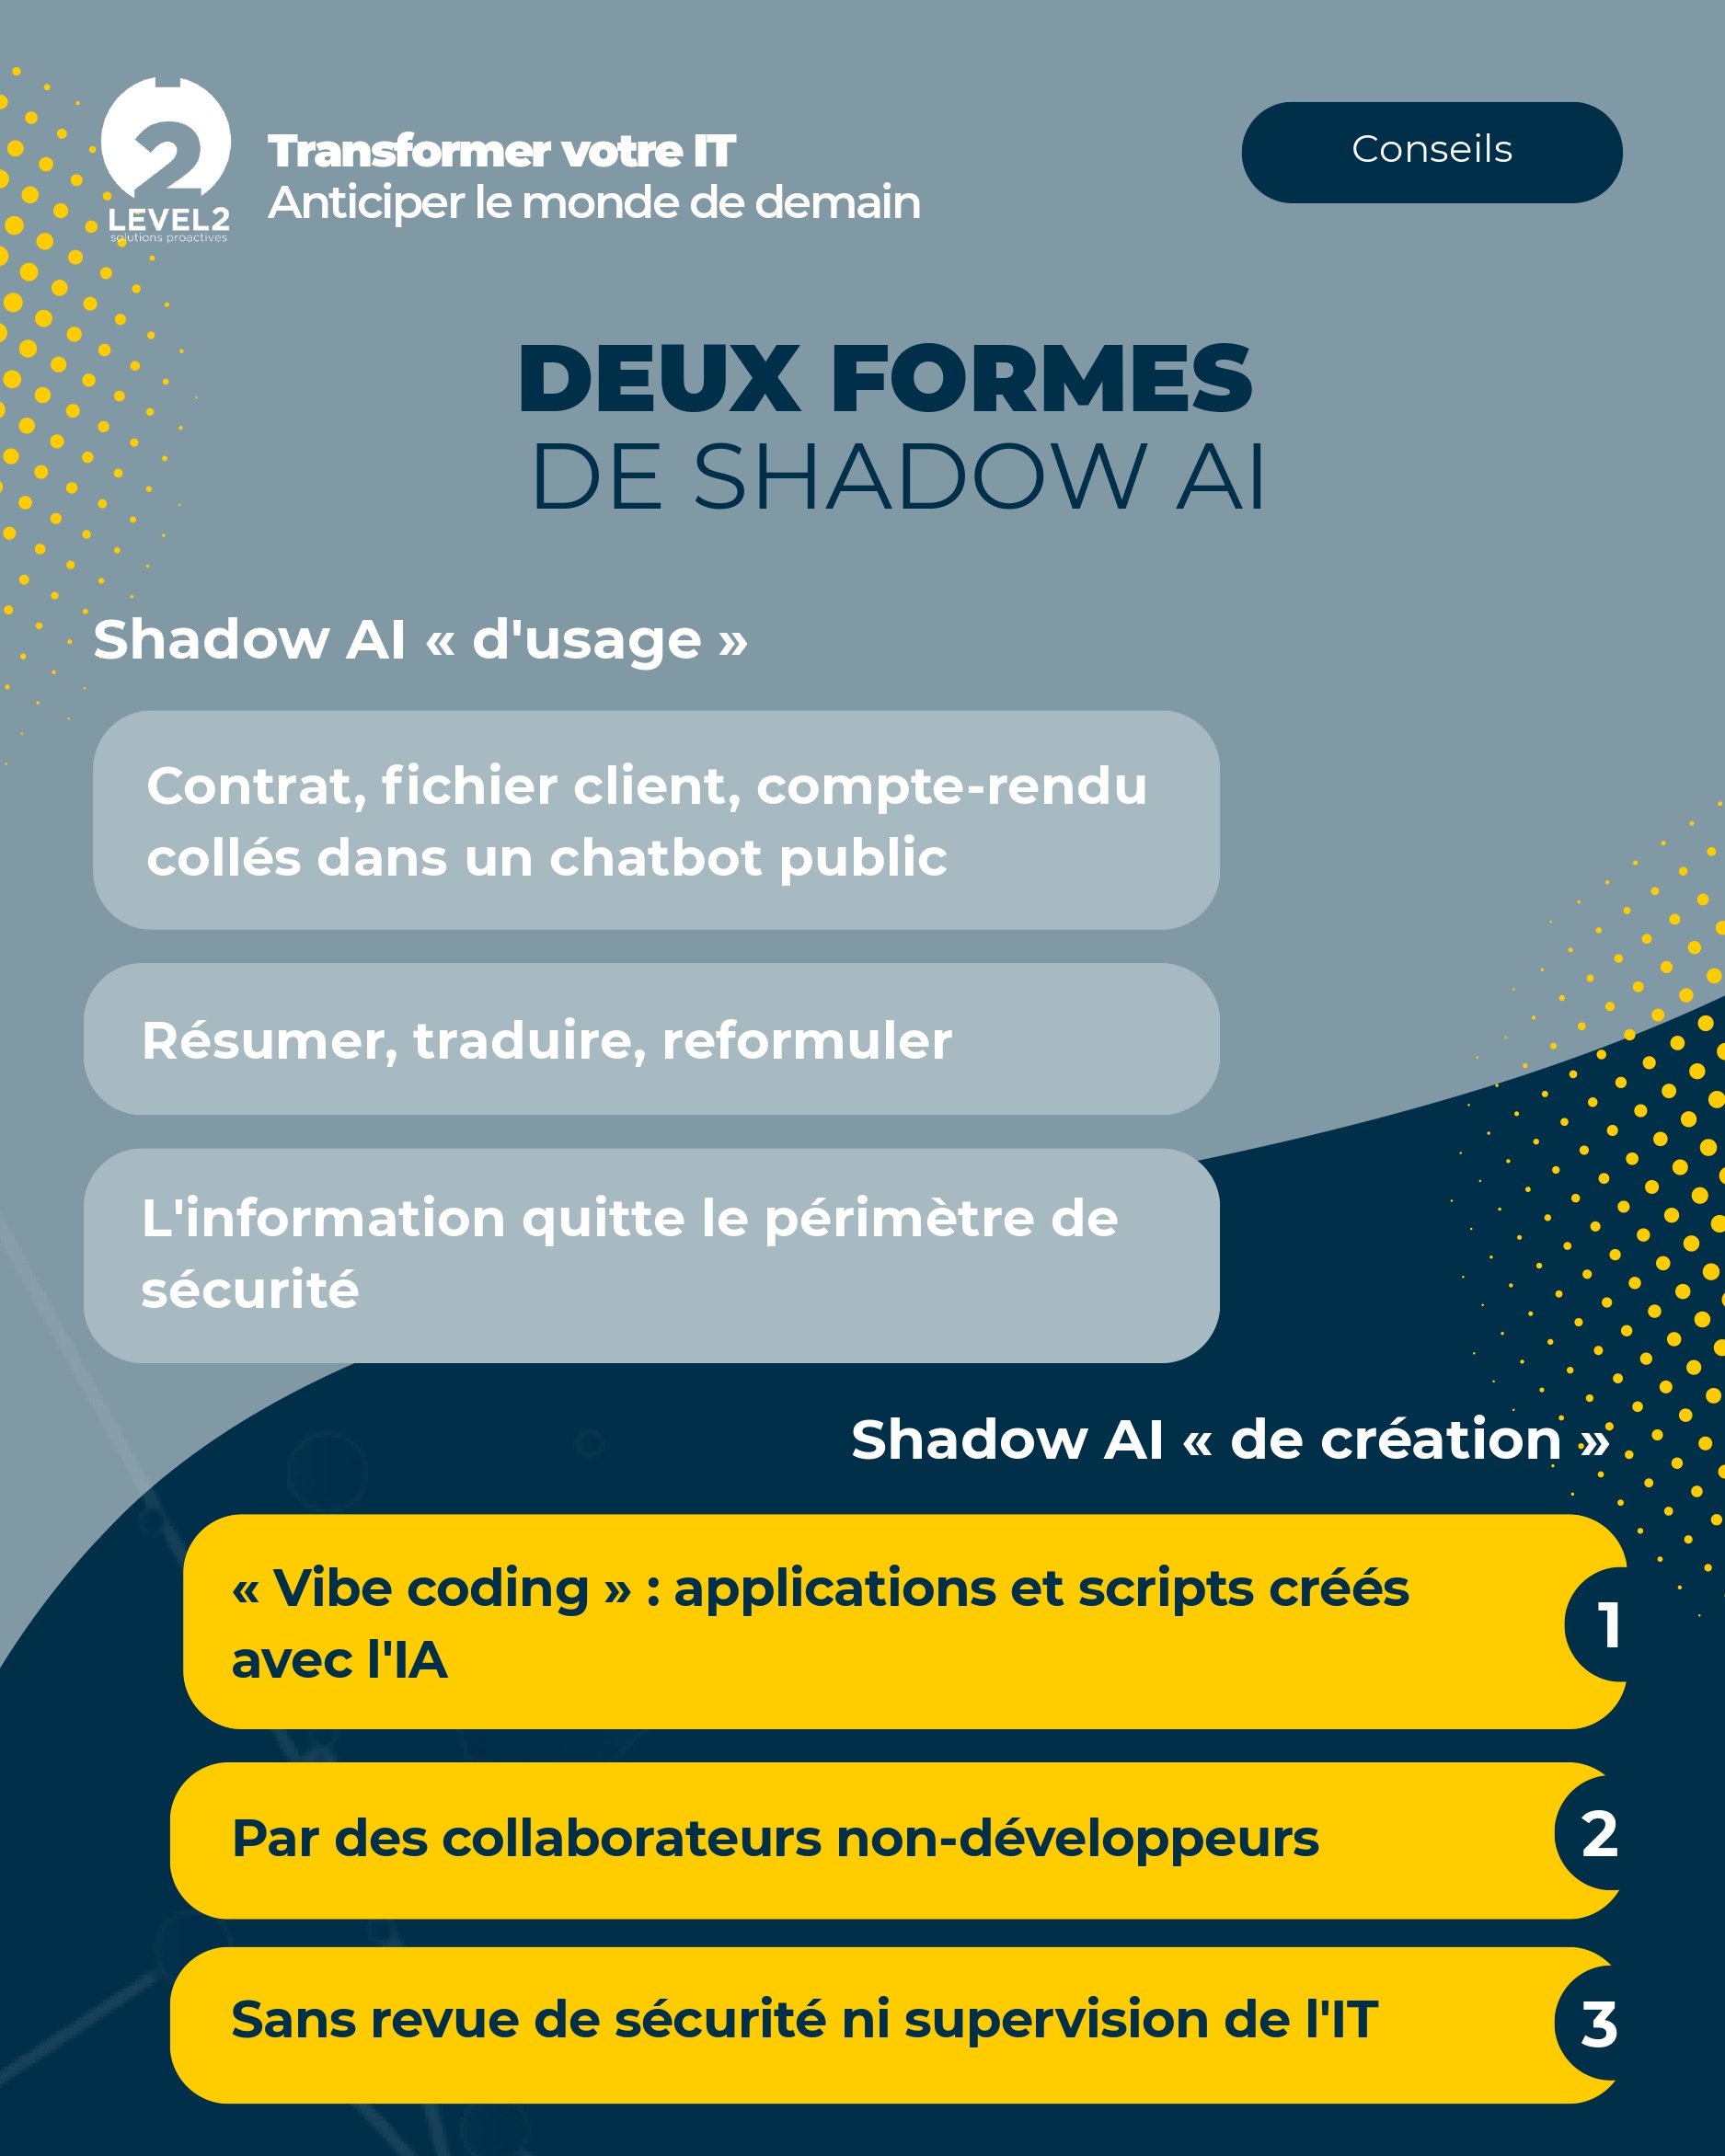
On distingue en général deux formes de Shadow IA en entreprise.
Le Shadow IA « d’usage » ( C’est le cas le plus répandu ) : un salarié colle un extrait de contrat, un fichier client ou un compte-rendu de réunion dans un chatbot public pour qu’il le résume, le traduise ou le reformule. Le geste semble anodin, mais l’information a alors quitté le périmètre de sécurité de l’entreprise.
Le Shadow IA « de création » : Plus récent, il correspond au développement d’applications ou de scripts via l’IA (le fameux « vibe coding ») par des collaborateurs non-développeurs, sans revue de sécurité ni supervision de l’IT. Une application « bricolée » avec l’IA peut très bien fonctionner… et comporter des failles de sécurité que personne n’a vérifiées.
Pourquoi c’est un vrai risque de cybersécurité
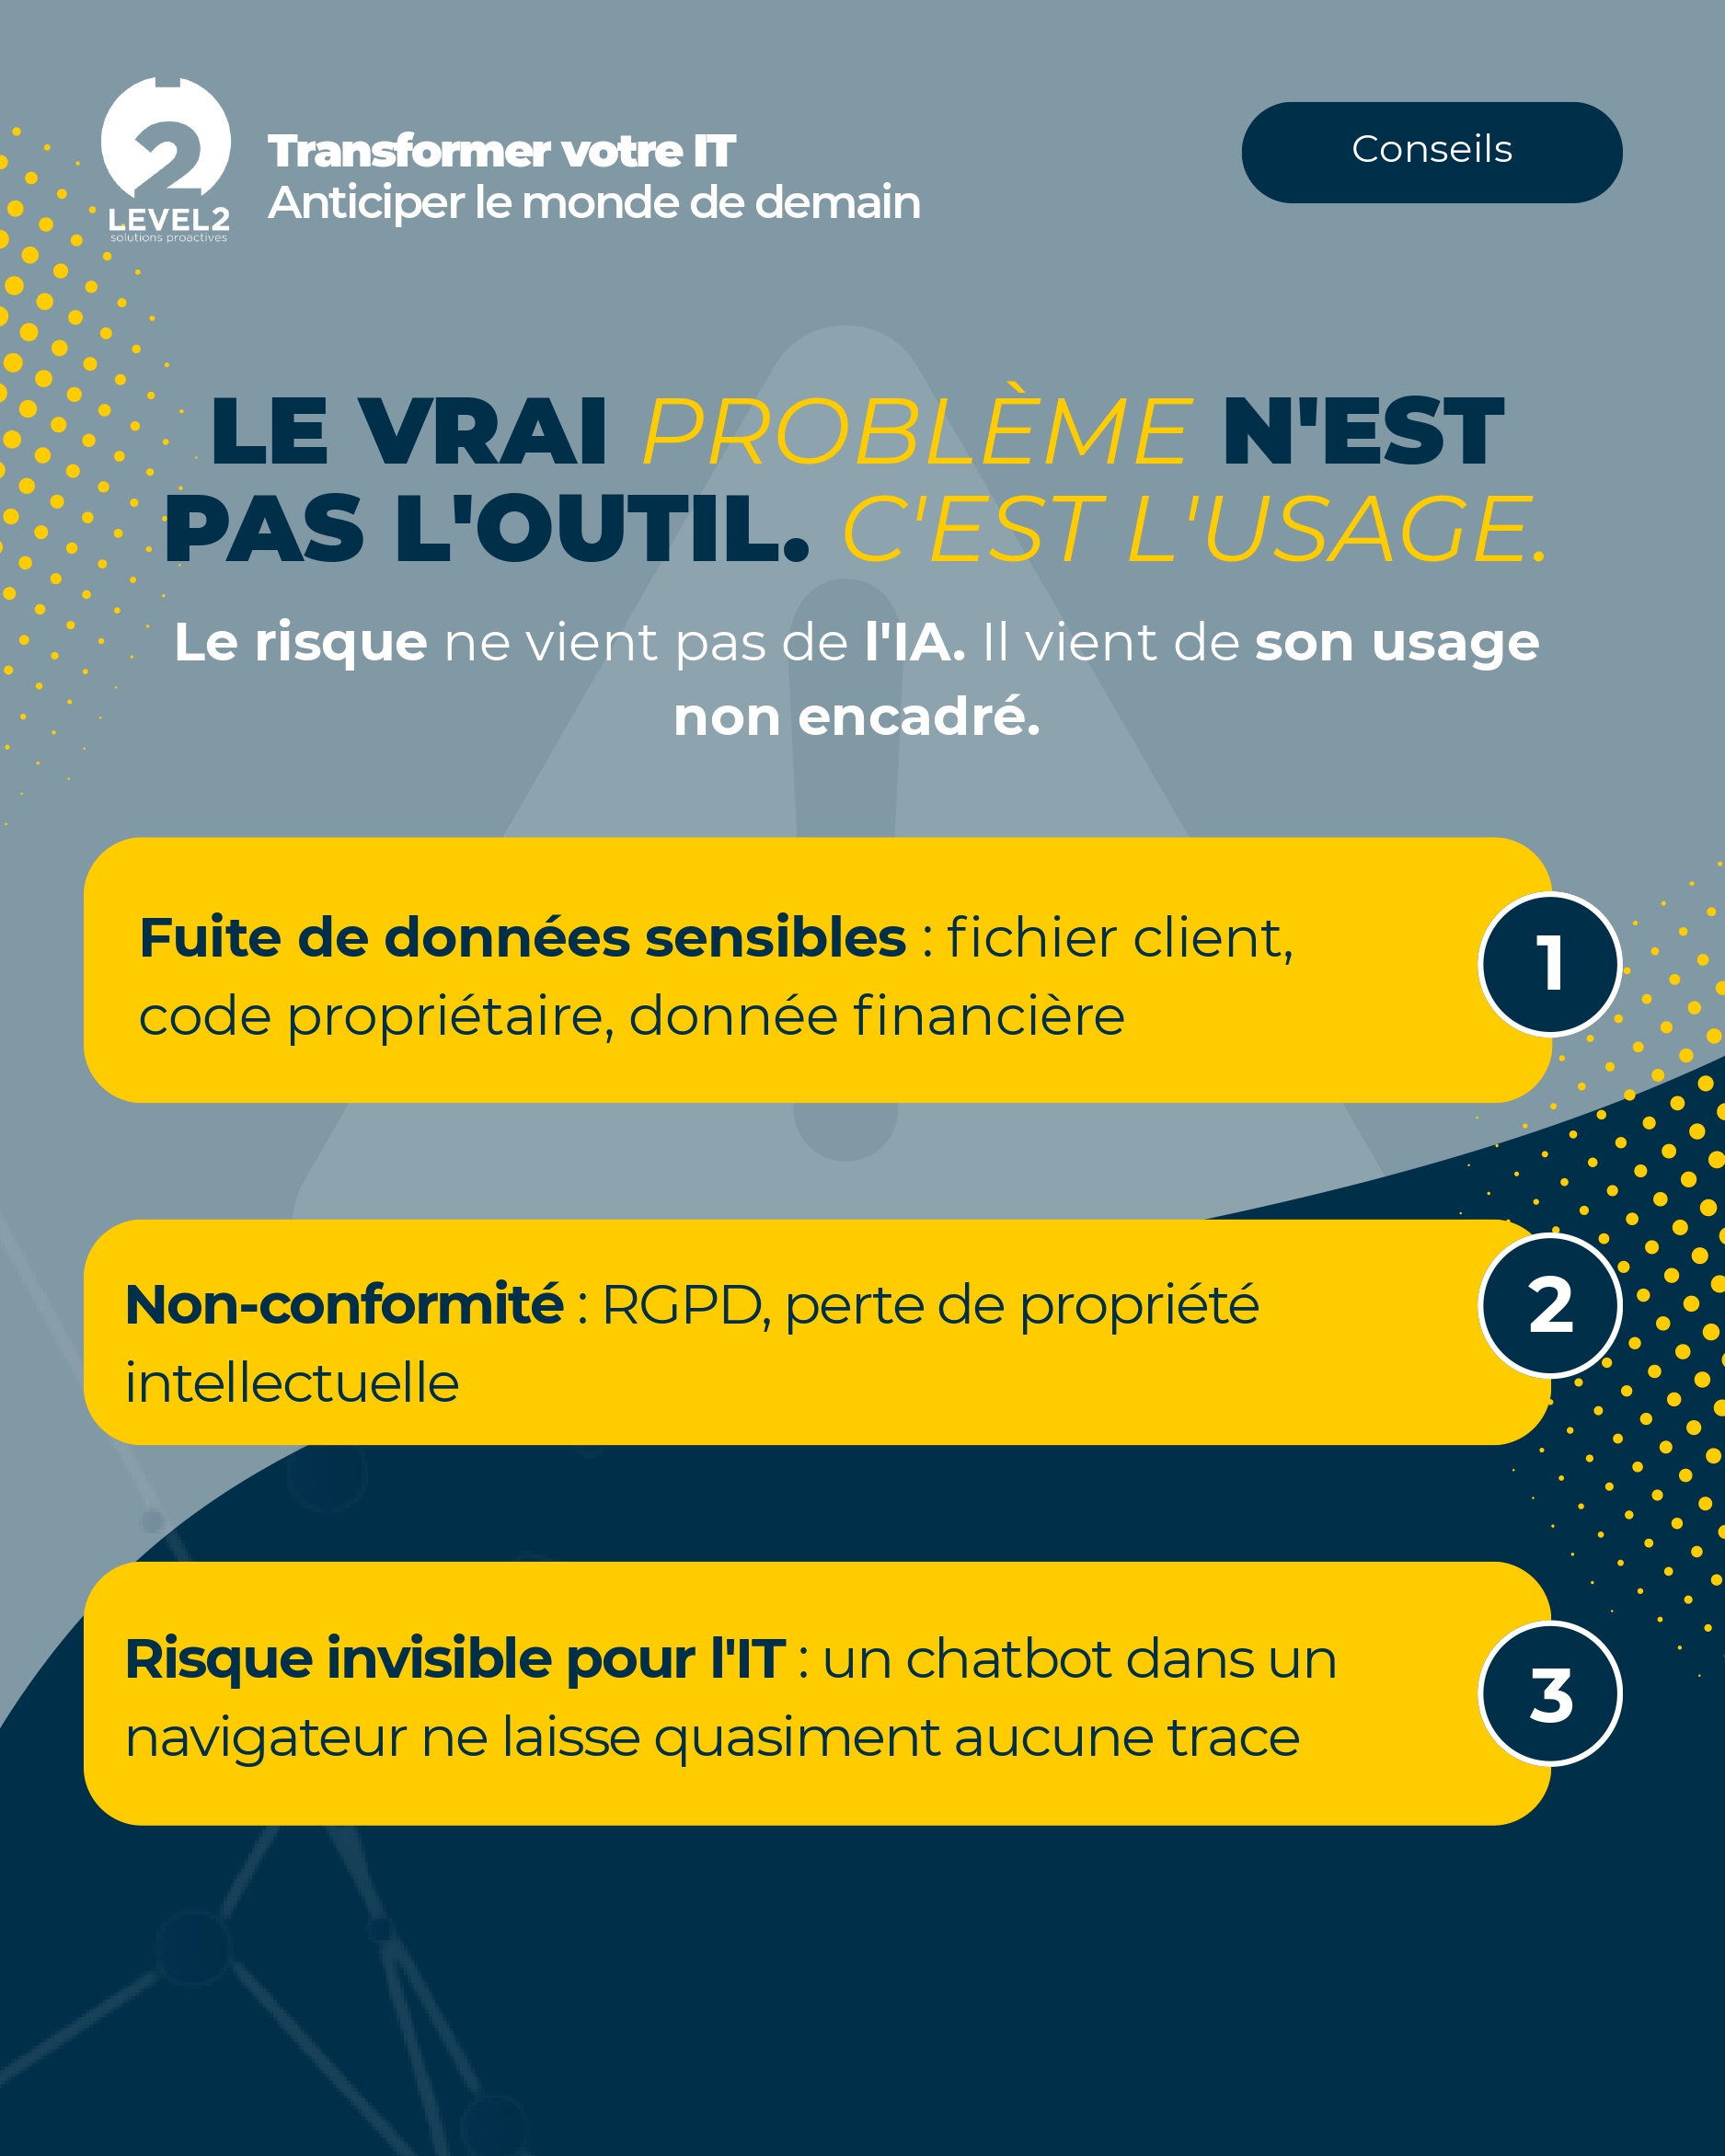
Le risque ne vient pas de l’IA. Il vient de son usage non encadré.
1. Le risque de fuite de données sensibles.
Une fois partagées sur une plateforme d’IA publique, les informations professionnelles peuvent, selon les conditions d’utilisation de l’outil, servir à l’entraînement des modèles — et devenir, dans certains cas, accessibles ou restituables à d’autres utilisateurs. Un fichier client, un extrait de code propriétaire ou une donnée financière n’ont normalement rien à faire dans un prompt.
2.Le risque de non-conformité
Les usages non encadrés exposent l’entreprise à des infractions au RGPD (données personnelles transmises sans base légale ni information des personnes concernées), à des pertes de propriété intellectuelle, voire à la compromission de données clients si elles transitent par un outil tiers non maîtrisé.
3. Le risque invisible pour l’IT
Le plus difficile avec le Shadow IA, c’est qu’il ne remonte dans aucun tableau de bord : contrairement à un logiciel installé sur un poste, l’usage d’un chatbot dans un navigateur ne laisse quasiment aucune trace pour l’équipe informatique.
Comment détecter et encadrer le Shadow IA dans votre entreprise
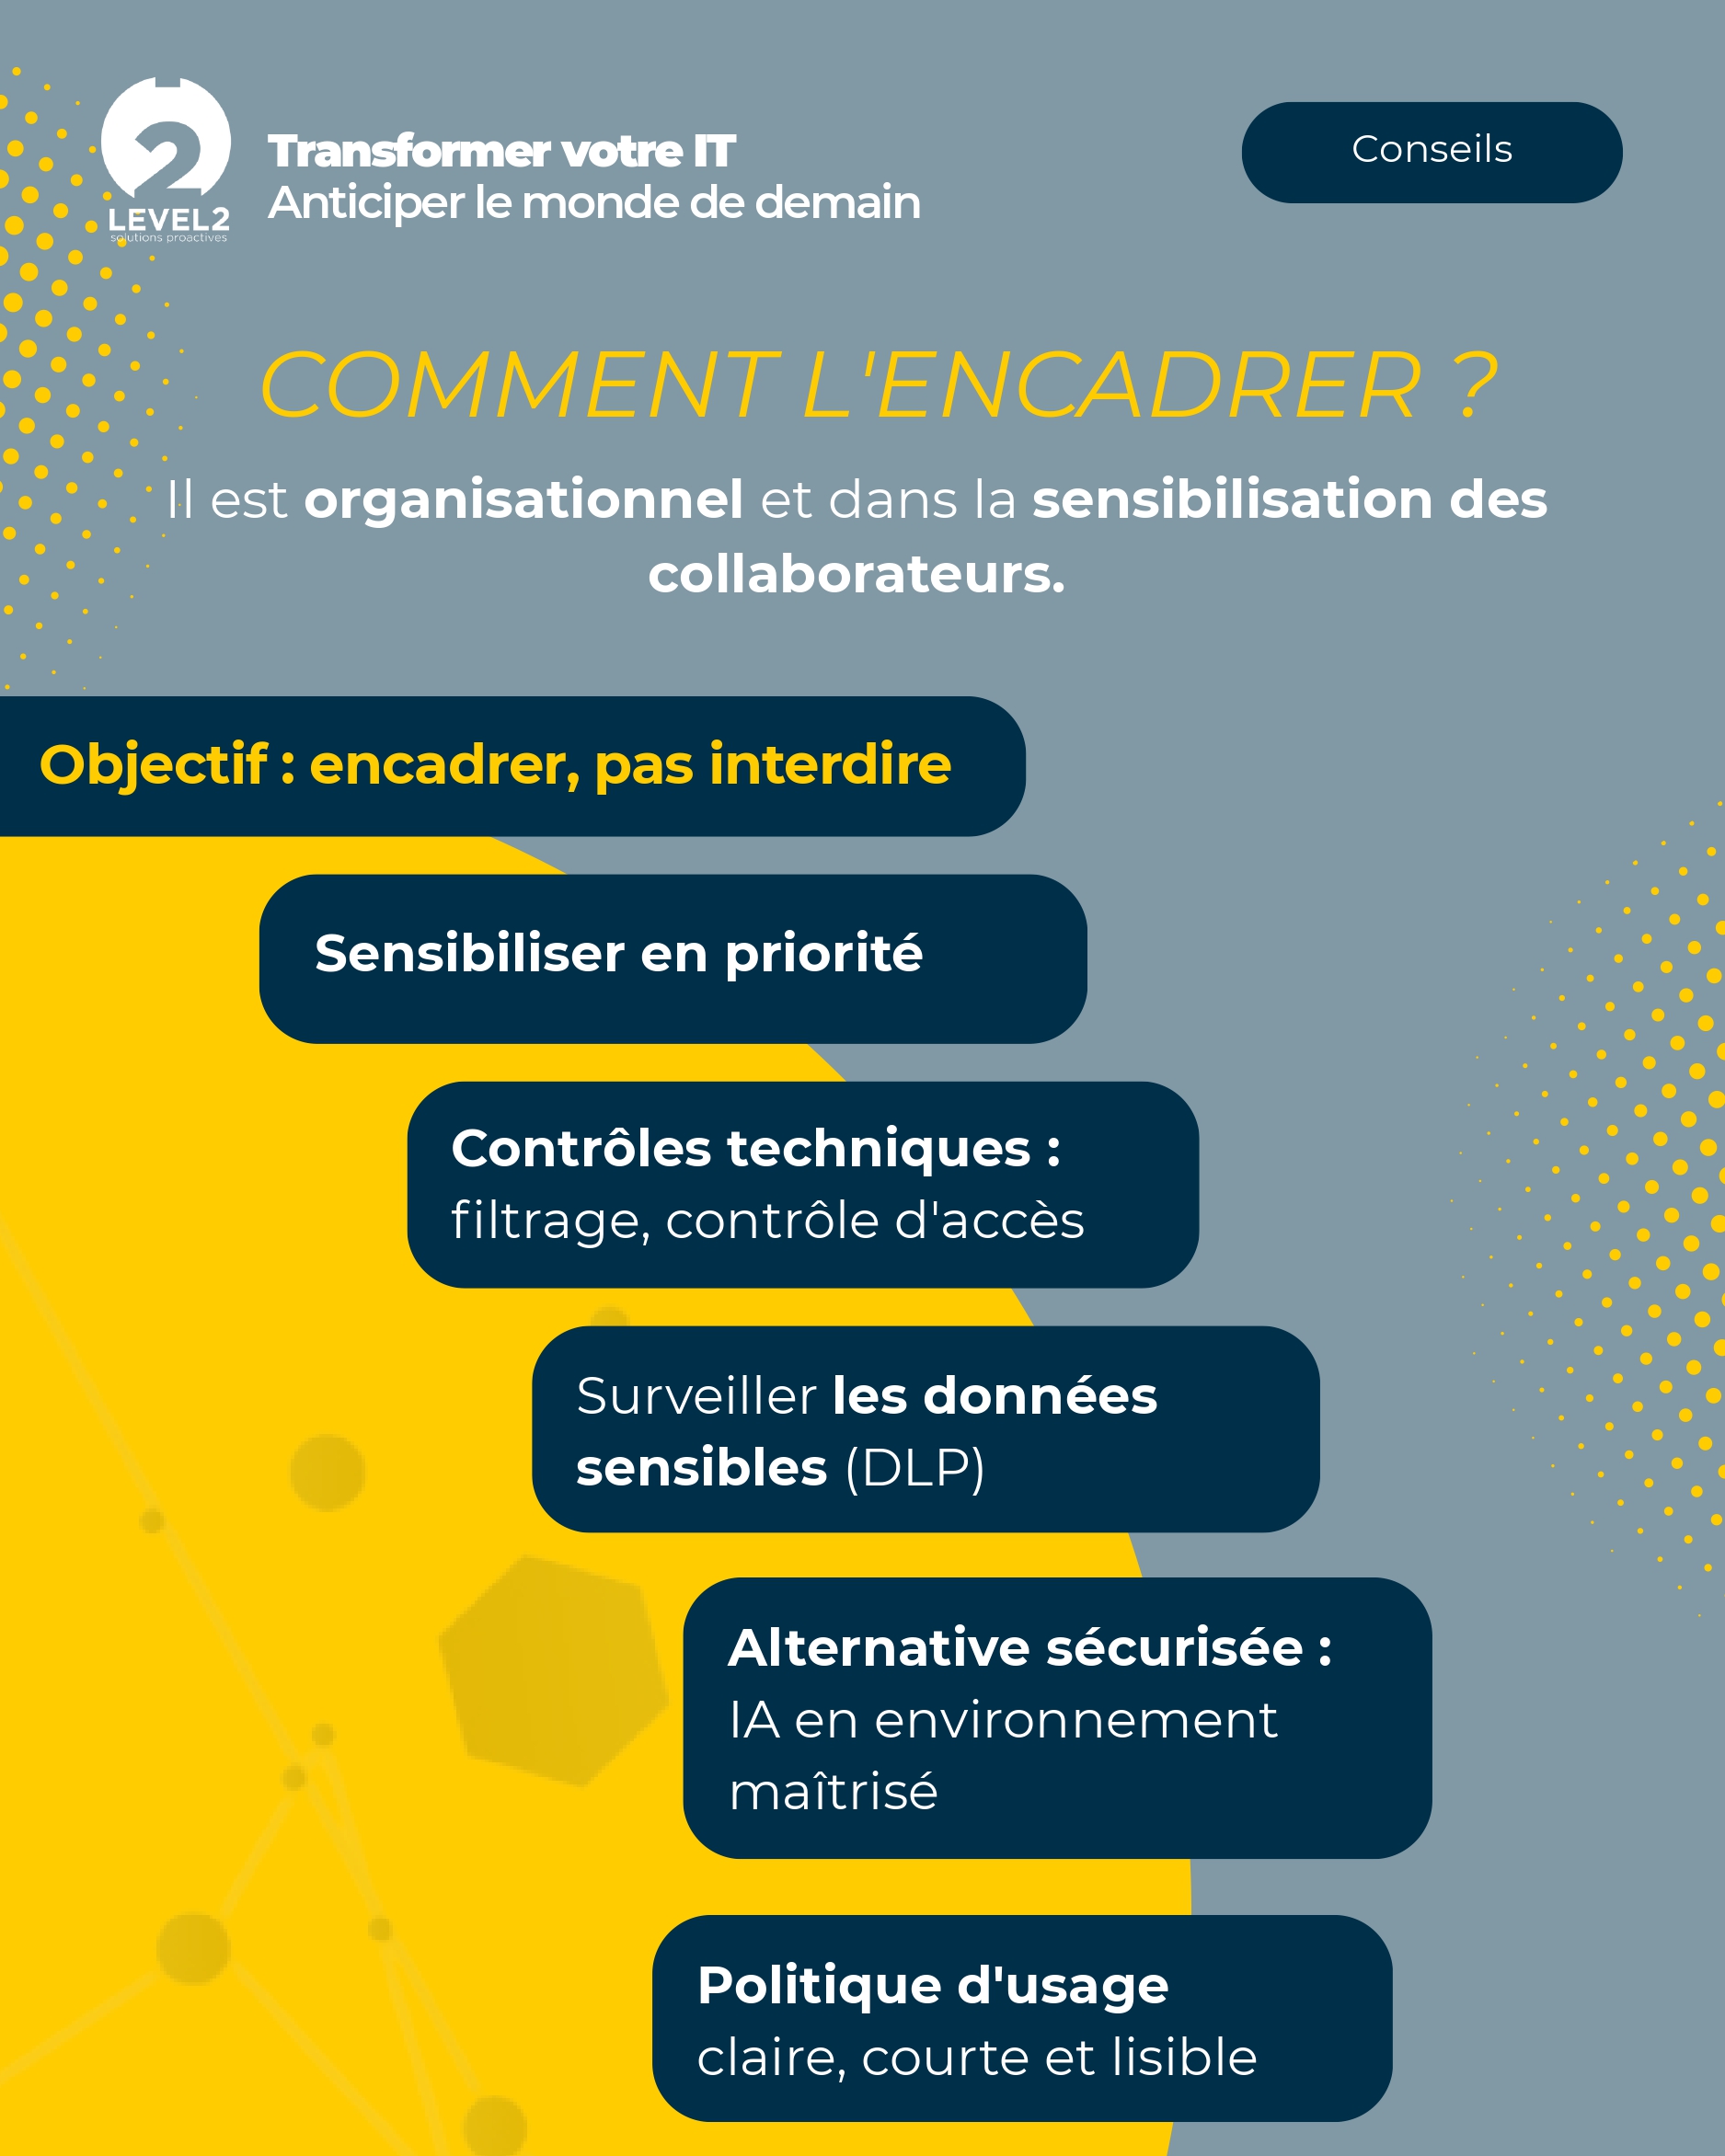
L’objectif n’est pas d’interdire l’IA à vos équipes ce serait contre-productif, et elles trouveraient de toute façon un moyen de l’utiliser quand même. L’objectif est de l’encadrer. Quelques leviers concrets :
1. Sensibiliser en priorité
La première ligne de défense reste humaine : expliquer clairement ce qui peut ou ne peut pas être saisi dans un outil d’IA public, avec des exemples concrets plutôt qu’une note de service abstraite.
2. Mettre en place des contrôles techniques.
Des solutions de filtrage ou de contrôle d’accès aux sites d’IA grand public permettent de limiter les usages les plus risqués sans bloquer totalement l’innovation.
3. Surveiller la circulation des données sensibles
Des outils de prévention des fuites de données (DLP) peuvent détecter qu’un document sensible est sur le point de quitter le système d’information vers un service externe.
4. Proposer une alternative sécurisée
Plutôt que de laisser vos équipes se débrouiller avec des outils grand public, une solution d’IA encadrée (hébergée en environnement maîtrisé, avec des garanties contractuelles sur les données) répond souvent mieux au besoin réel sans les risques.
5. Formaliser une politique d’usage
C’est le complément naturel de tout ce qui précède : une politique claire, courte et lisible, connue de tous, vaut mieux qu’une interdiction qui ne sera pas respectée. Nous en parlions dans notre article sur la politique d’usage de l’IA en entreprise.
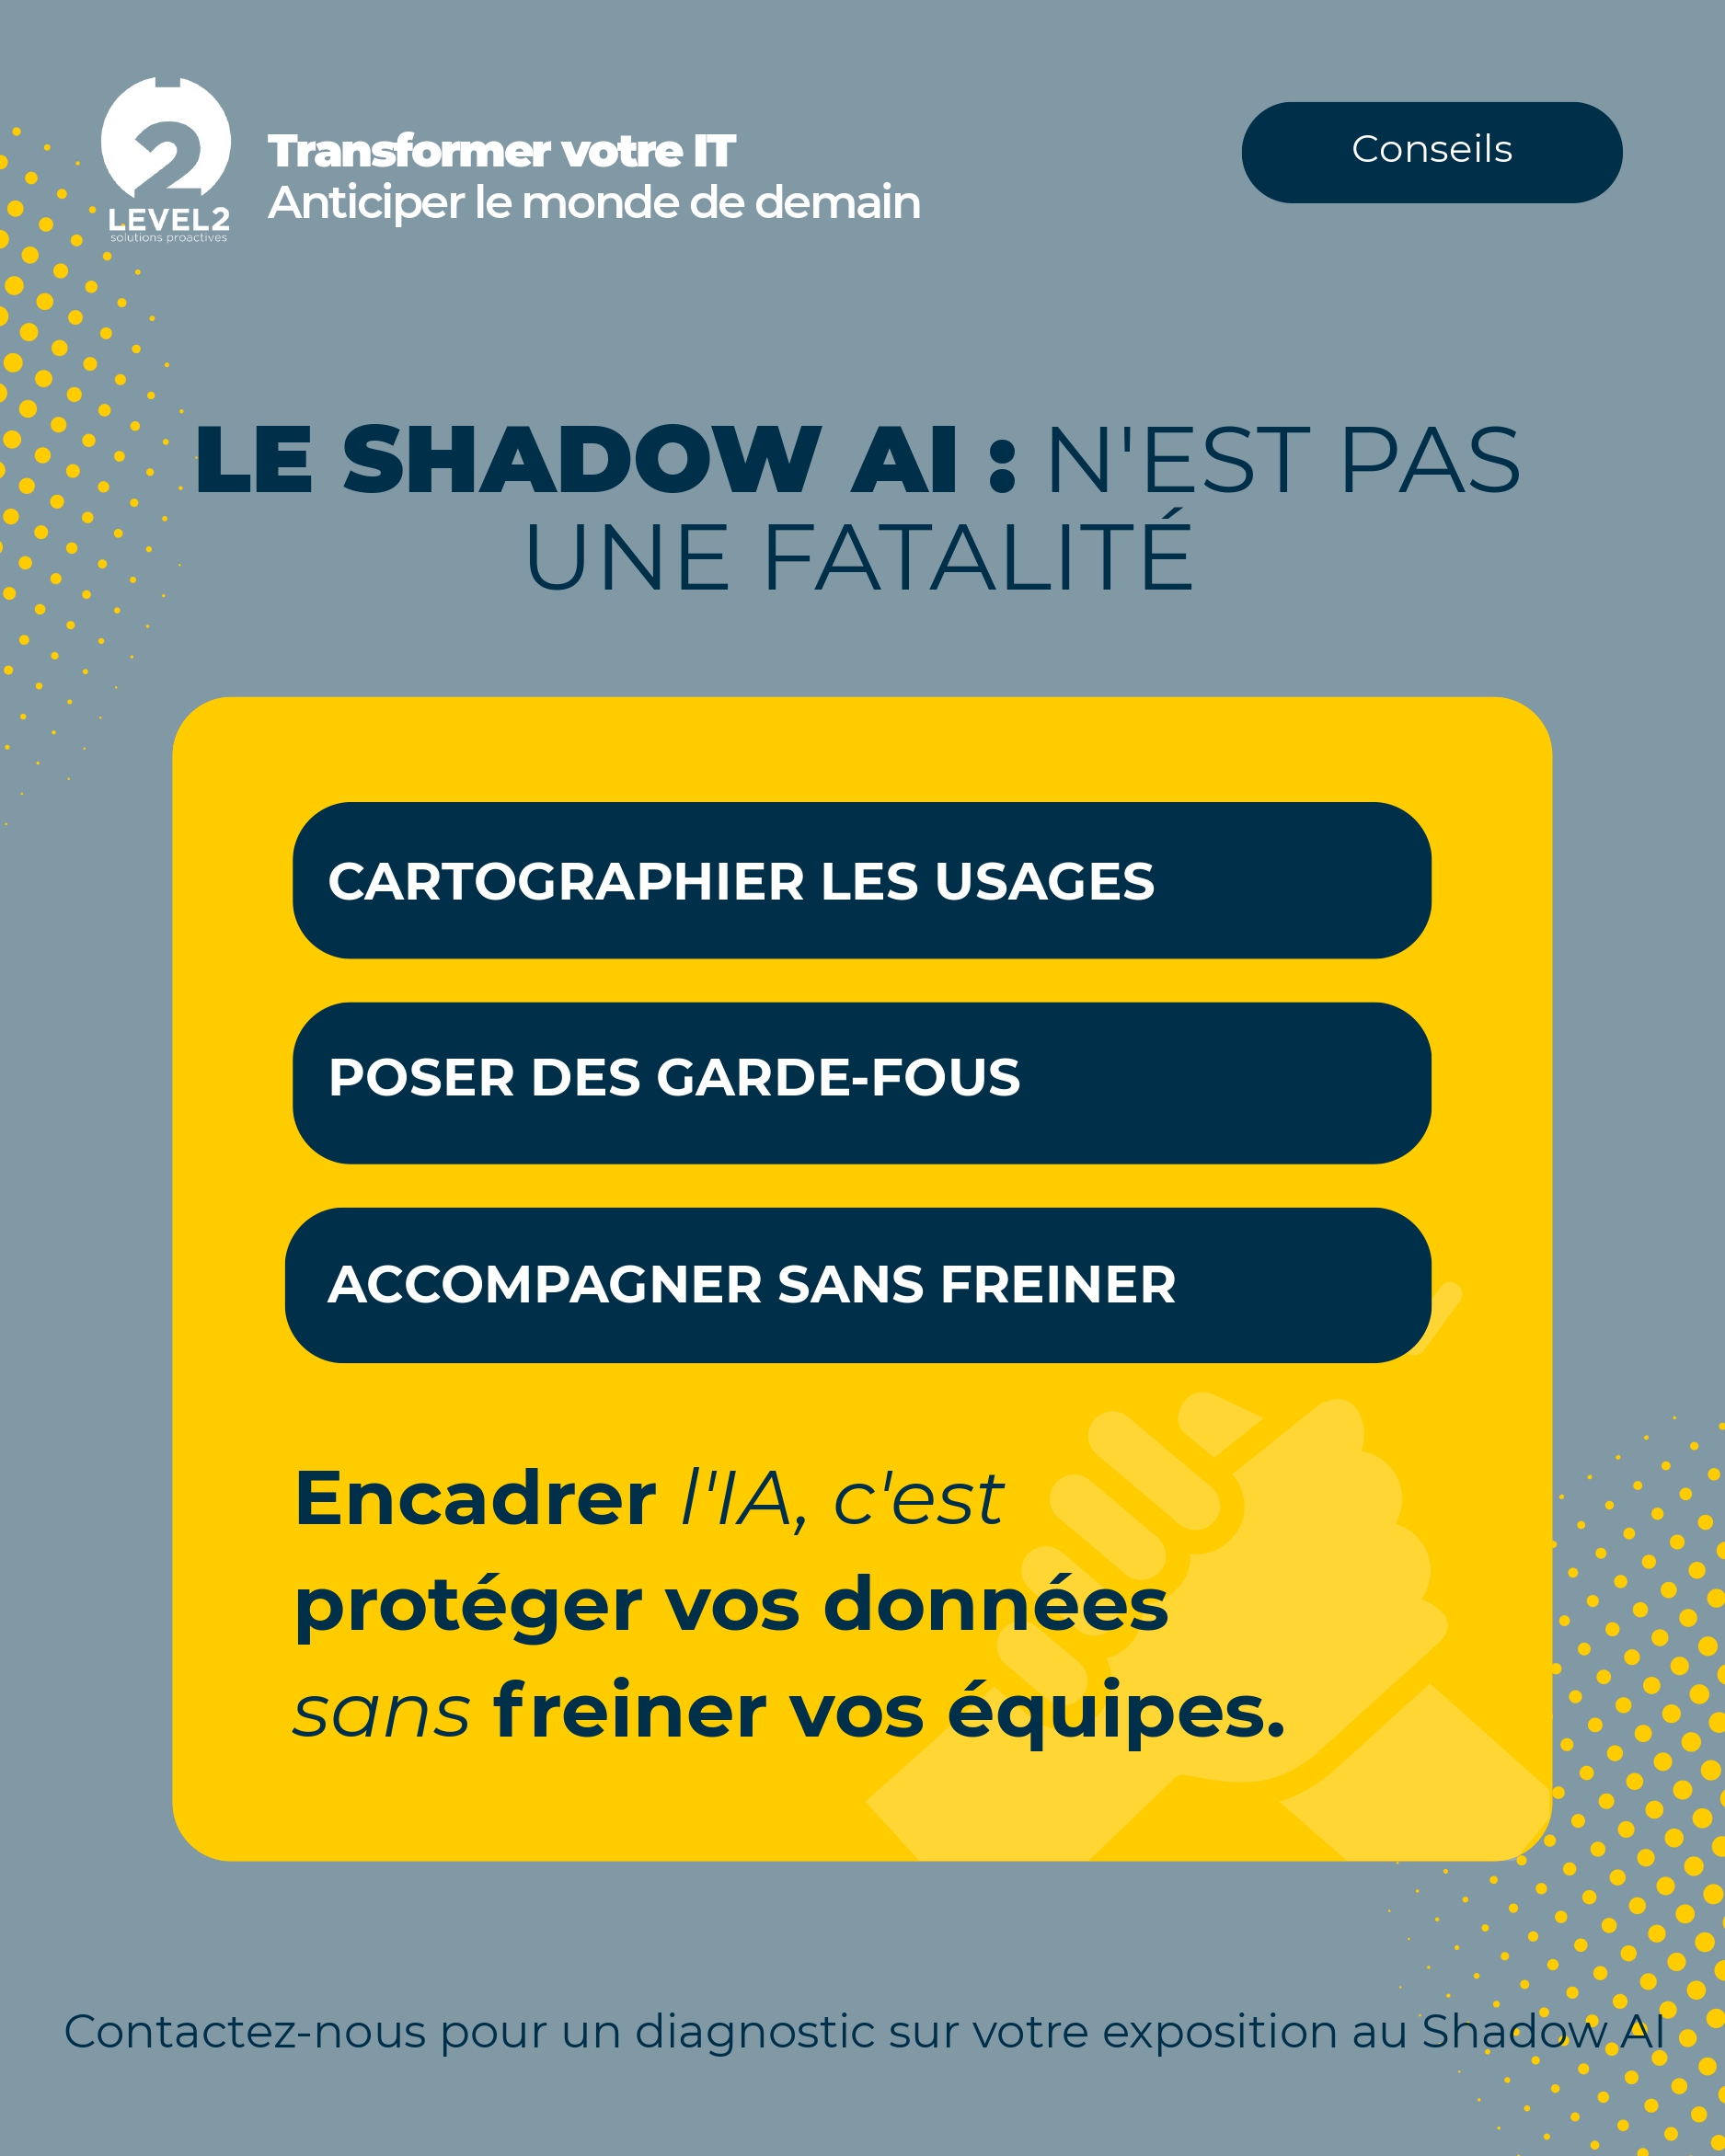
Le Shadow IA n’est pas une fatalité, mais il ne se résout pas non plus tout seul. Chez Level2, c’est typiquement le genre de sujet qu’on traite dans le cadre de nos missions de cybersécurité et d’infogérance : cartographier les usages réels, poser des garde-fous techniques, et accompagner les équipes sans les freiner. Envie d’un diagnostic sur votre exposition au Shadow IA ? Parlons-en.
Level2 SI vous accompagne sur ce sujet
Chez Level2 SI, nos clients sont accompagnés par Christophe Maillan pour encadrer l’usage de l’IA par leurs équipes avant que le Shadow AI ne devienne un point de fragilité : cartographie des usages, mise en place de règles claires et de garde-fous adaptés, et sensibilisation de vos collaborateurs pour les responsabiliser face à ces enjeux.
Cet accompagnement part d’un constat simple : 90 % des entreprises ont du Shadow AI sans le savoir. Vos salariés utilisent ChatGPT, Copilot ou d’autres outils pour gagner du temps, mais chaque usage non encadré est une porte ouverte sur vos données. Nous commençons donc par cartographier précisément ces usages : contrats, fichiers clients ou comptes-rendus collés dans un chatbot public, mais aussi applications et scripts créés avec l’IA (« vibe coding ») sans supervision de l’IT, pour objectiver les risques avant d’agir, notamment au regard de vos obligations RGPD.
Sur cette base, nous posons des garde-fous : contrôles techniques (filtrage, contrôle d’accès), surveillance des données sensibles (DLP), alternative sécurisée avec une IA en environnement maîtrisé et politique d’usage claire, courte et lisible. Enfin, vos équipes sont sensibilisées en priorité, pour que chaque collaborateur devienne acteur de la cybersécurité plutôt qu’une source de risque involontaire.
C’est exactement ce type d’accompagnement que nous proposons chez Level2 : un diagnostic de votre exposition au Shadow AI, une politique d’usage adaptée à votre activité, et un suivi dans la durée. Encadrer l’IA, c’est protéger vos données sans freiner vos équipes. Une question sur votre situation ?
Pour aller plus loin : notre guide pour rédiger une politique d’usage de l’IA en entreprise, ce que recommande la CNIL sur l’IA générative et le RGPD, et les nouvelles obligations de transparence de l’AI Act.
N’attendez pas qu’une donnée partagée devienne une donnée exposée !
Contactez-nous pour un audit gratuit de votre environnement IT.